El NAS es la caja fuerte de media pyme: ahí viven los ficheros compartidos, las fotos y —lo más importante— las copias de seguridad. El 10 de noviembre Synology corrigió 27 vulnerabilidades en DSM, el sistema de sus NAS. Una permite leer y escribir ficheros sin ni siquiera iniciar sesión. Y mientras tanto, un ransomware llamado C3RB3R lleva meses cifrando NAS Synology que siguen expuestos a internet y sin actualizar. La máquina donde guardas la copia para cuando todo falle es, justo, la que están atacando.
Por qué esto no es «un fallo más»
Un NAS no es un disco duro con red: es un pequeño servidor, encendido 24/7, que casi siempre tiene dos cosas peligrosas juntas. La primera, que concentra lo que más duele perder: los documentos de toda la empresa y las copias de seguridad. La segunda, que con demasiada frecuencia está publicado en internet —por QuickConnect o por un redireccionamiento de puertos para entrar desde fuera— sin que nadie lo haya pensado dos veces.
Junta las dos y tienes el objetivo perfecto para un ransomware: una sola caja, accesible desde cualquier sitio, con todo dentro. Por eso este caso importa aunque creas que «solo es el disco de las copias». Es, probablemente, lo más valioso que tienes conectado.
Qué ha pasado, por orden
- 10 de noviembre. Synology publica dos avisos de seguridad que cubren, en conjunto, 27 vulnerabilidades en DiskStation Manager (DSM) y productos relacionados.
- Las dos más graves permiten actuar sin autenticarse: una llega a 9,8 sobre 10.
- En paralelo, y desde hace meses, el ransomware C3RB3R viene cifrando NAS Synology expuestos a internet y sin parchear, aprovechando fallos más antiguos (como CVE-2024-10441) para ejecutar código sin credenciales.
🔎 Un apunte de rigor: Synology dice no haber visto explotación en real de los fallos nuevos todavía. Lo que ya está pasando —C3RB3R— va por los viejos sin parchear. El mensaje no es «pánico», es «actualiza antes de que los nuevos también se usen, y saca el NAS de internet».
Los dos fallos que no necesitan contraseña
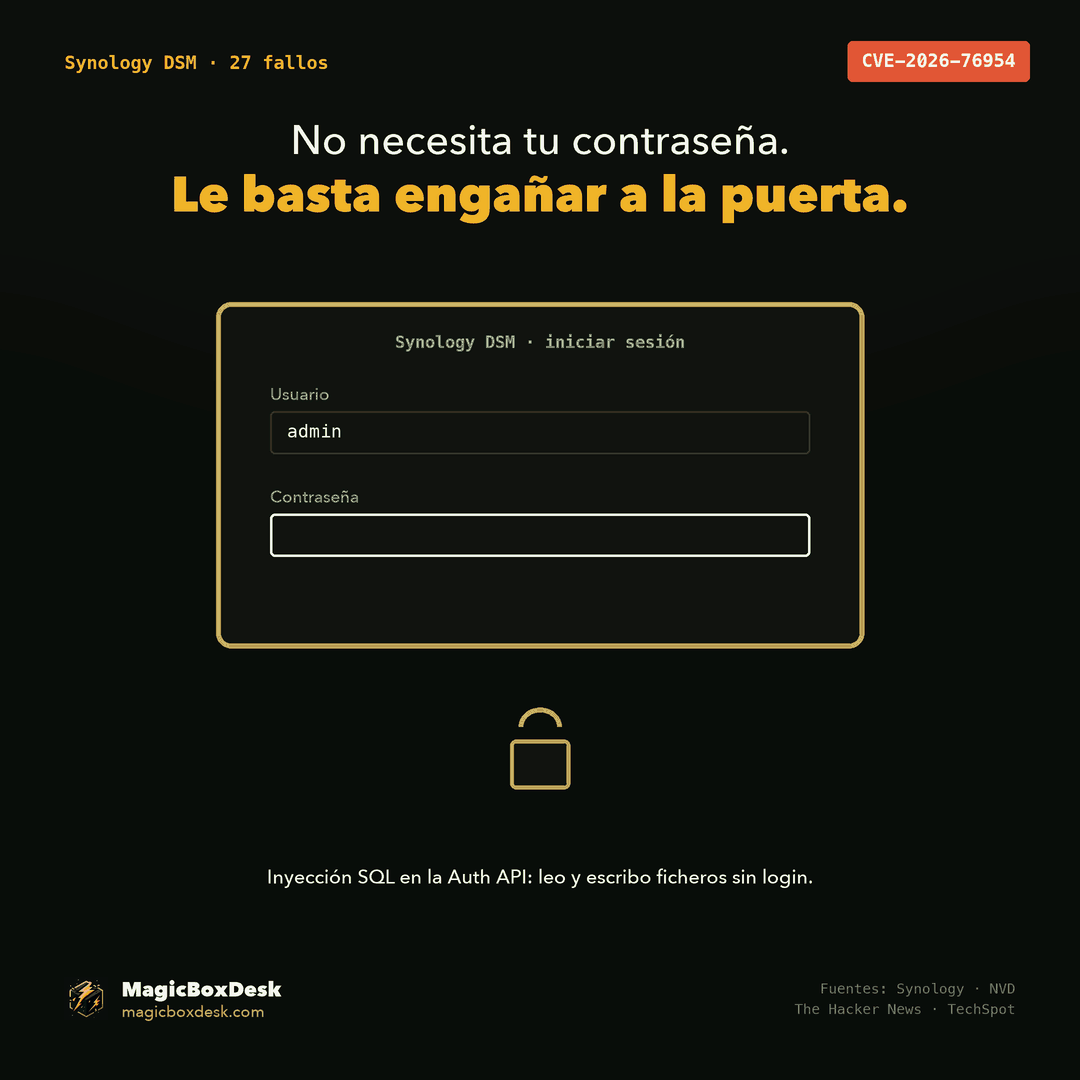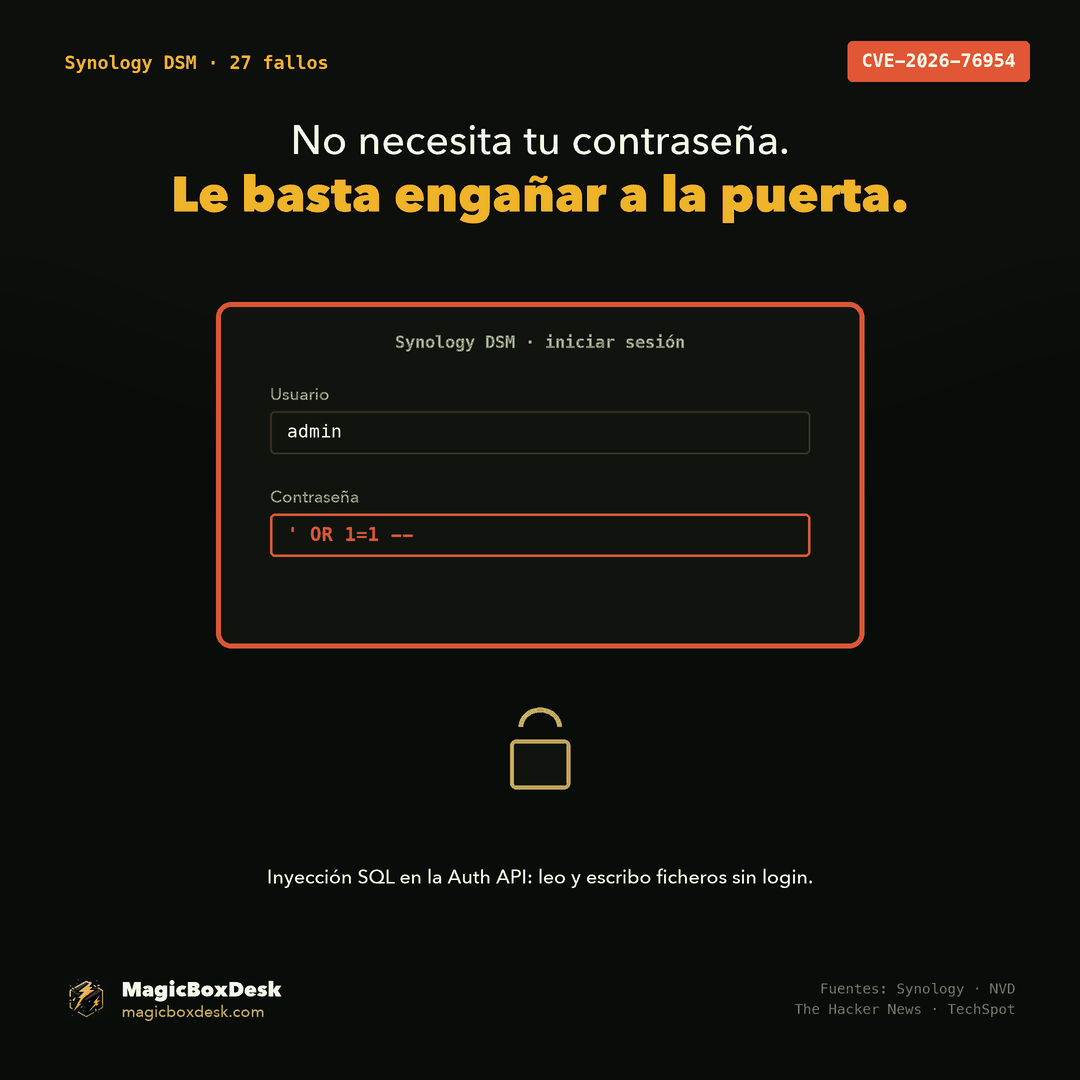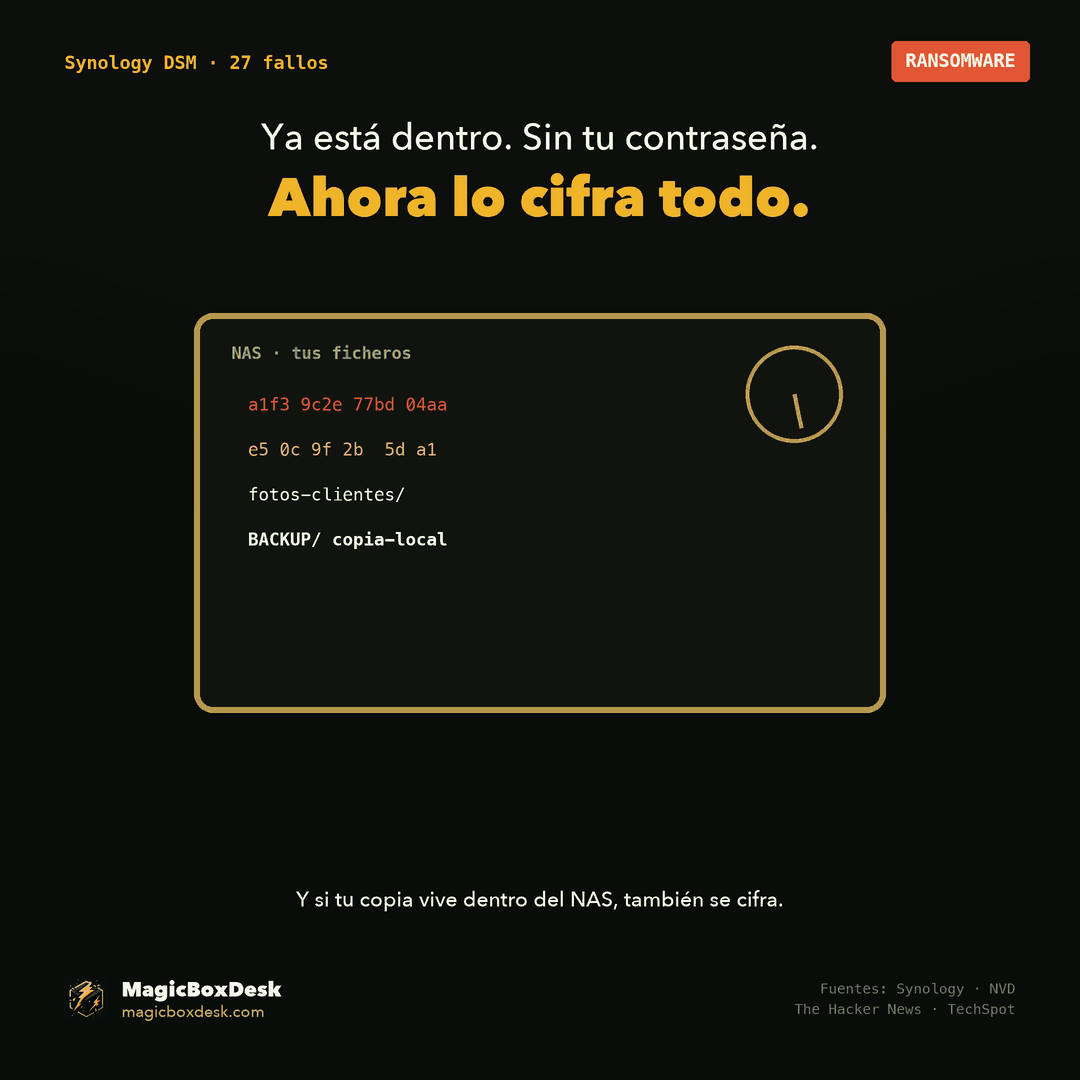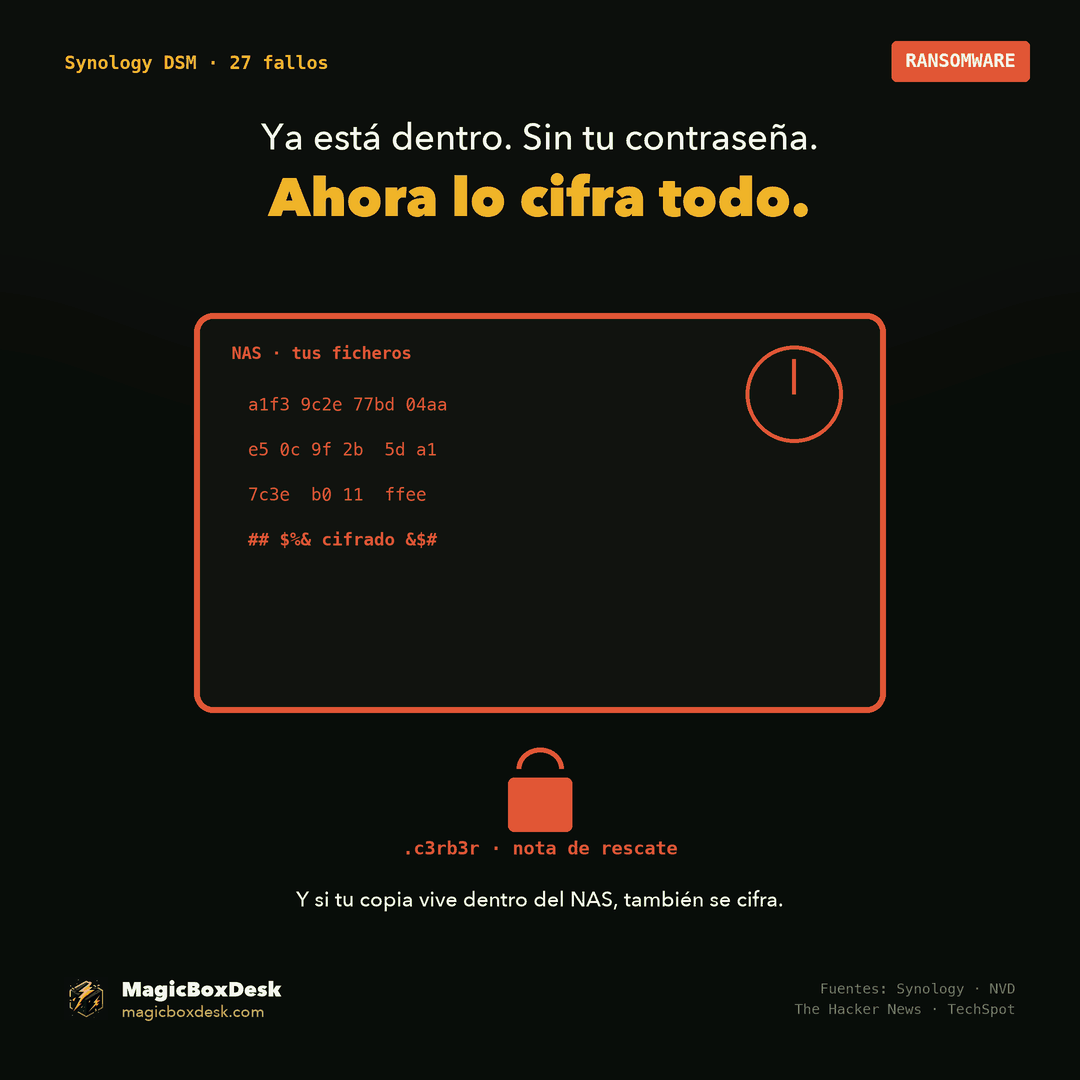
CVE-2026-76954 (CVSS 9,8). Una inyección SQL en la API de autenticación de DSM. Dicho sin tecnicismos: hay una puerta que, al pedirte el usuario, acepta que le cueles una instrucción de base de datos. Con ella, un atacante remoto y sin iniciar sesión puede leer y escribir ficheros en el NAS y provocar caídas del servicio. Leer ficheros de un NAS es leer los documentos de la empresa; escribir es el primer paso para dejar algo que se ejecute.
CVE-2026-85101 (CVSS 8,6). Un salto de autenticación en rsync —el servicio de sincronización que usan muchas copias—. Permite, también sin credenciales válidas, leer y escribir ciertos ficheros y provocar una denegación de servicio limitada.
Son los dos cabos sueltos: el que abre la puerta (76954) y el que castiga justo al servicio que guarda las copias (85101).
Cómo encaja la cadena
Míralo encadenado. A la izquierda, lo que piensa el atacante; en el centro, lo que hace; a la derecha, lo que responde el NAS. Cambia a «Mitigado» para ver dónde se corta.
Análisis · del NAS publicado en internet al ransomware que cifra tus copias
De un NAS expuesto a leer tus ficheros sin login, y de ahí al ransomware
¿Me afecta? Compruébalo tú
Aquí sí hay parche. Pero lo que de verdad te salva de un ransomware en el NAS es que no esté expuesto a internet y que tengas una copia 3-2-1 con un eslabón fuera de línea o inmutable. Actualiza DSM, cierra QuickConnect y revisa de dónde restaurarías.
MagicBoxDesk · magicboxdesk.com
Qué hacer, hoy
Si tienes un Synology
1. Actualiza DSM. Ya. El parche está publicado. Comprueba tu versión y sube a la corregida de tu rama:
DSM 7.4 · 7.3 · 7.2.2 · 7.2.1 → instala la última actualización de seguridadEn el NAS: Panel de control → Actualización y restauración. Si tienes varios, empieza por los que estén accesibles desde internet.
2. Saca el NAS de internet. Es la medida que más corta de raíz. Desactiva lo que no uses:
# desde fuera, ¿responde tu NAS? (no debería, salvo por VPN)
curl -skI https://nas.empresa.es:5001/
# QuickConnect y el reenvío de puertos 5000/5001 (y 873 de rsync) → cerrar
# acceso remoto solo por VPN, y segundo factor en las cuentas de administrador
3. Busca si ya han entrado. Señales de un NAS comprometido o cifrado:
# ficheros cifrados / notas de rescate (C3RB3R deja su marca)
find /volume1 -iname "*.c3rb3r" -o -iname "* read*me*.txt" 2>/dev/null
# cuentas de administrador que nadie recuerde haber creado
synouser --enum local | grep -i admin
# tareas programadas y servicios nuevos (persistencia)
#   Panel de control → Programador de tareas · Servicios
4. Y la copia que de verdad te salva. Un NAS no es tu única copia. La regla sigue siendo 3-2-1: tres copias, en dos soportes, una fuera de línea (o inmutable, que el ransomware no pueda sobrescribir). Si tu único backup está en el NAS que acaban de cifrar, no tienes backup.
Si eres una empresa con un proveedor que gestiona tu NAS
Tres preguntas, y la calidad de las respuestas te dice mucho:
- ¿Nuestro Synology tiene la última actualización de DSM, y desde cuándo?
- ¿Está accesible desde internet (QuickConnect, puertos abiertos)? ¿Hace falta?
- Si lo cifrara un ransomware mañana, ¿de dónde restauramos, y cuánto tardaríamos?
La lección que no caduca
Lo decíamos con el firewall de Check Point y vale aquí igual, o más: la copia de seguridad que está en la misma red que acaban de reventar no es una copia de seguridad. El NAS es cómodo justo porque está siempre conectado y accesible —y eso es, exactamente, lo que lo convierte en el primer objetivo del ransomware.
Dos gestos aburridos marcan toda la diferencia: actualizar en ventanas cortas (el parche estaba el día 10; la ventana hasta que alguien lo use se mide en días) y tener una copia que el ataque no pueda tocar —offline o inmutable—. Lo demás es suerte.
En MagicBoxDesk tratamos el NAS como lo que es: la caja fuerte. Parches al día, fuera de internet salvo por VPN, segundo factor, y una copia 3-2-1 con un eslabón que el ransomware no alcanza. Si no sabes cuándo se actualizó el tuyo —o si está expuesto—, lo revisamos contigo.
Fuentes
- Synology patches 27 DSM vulnerabilities, including a 9.8-rated flaw that needs no login
- TechSpot — Synology parchea un fallo crítico de NAS que deja entrar sin iniciar sesión
- Aviatrix — ransomware C3RB3R contra NAS Synology (CVE-2024-10441 y otros)
- Brandefense — actualizaciones de seguridad de Synology DSM, noviembre 2026
De la misma serie
- Tu firewall Check Point: de PHP2Shell a un wiper que borra tus máquinas
- El perímetro es la puerta: por qué entran por tu firewall y tu VPN
- PHP2Shell: cómo saber si tu web está afectada
¿Sabes cuándo se actualizó por última vez el NAS donde guardas las copias, y si está expuesto a internet? En MagicBoxDesk lo revisamos contigo: ciberseguridad y puesto de trabajo gestionados. 📍 Alicante y Barcelona · hablemos 30 minutos.