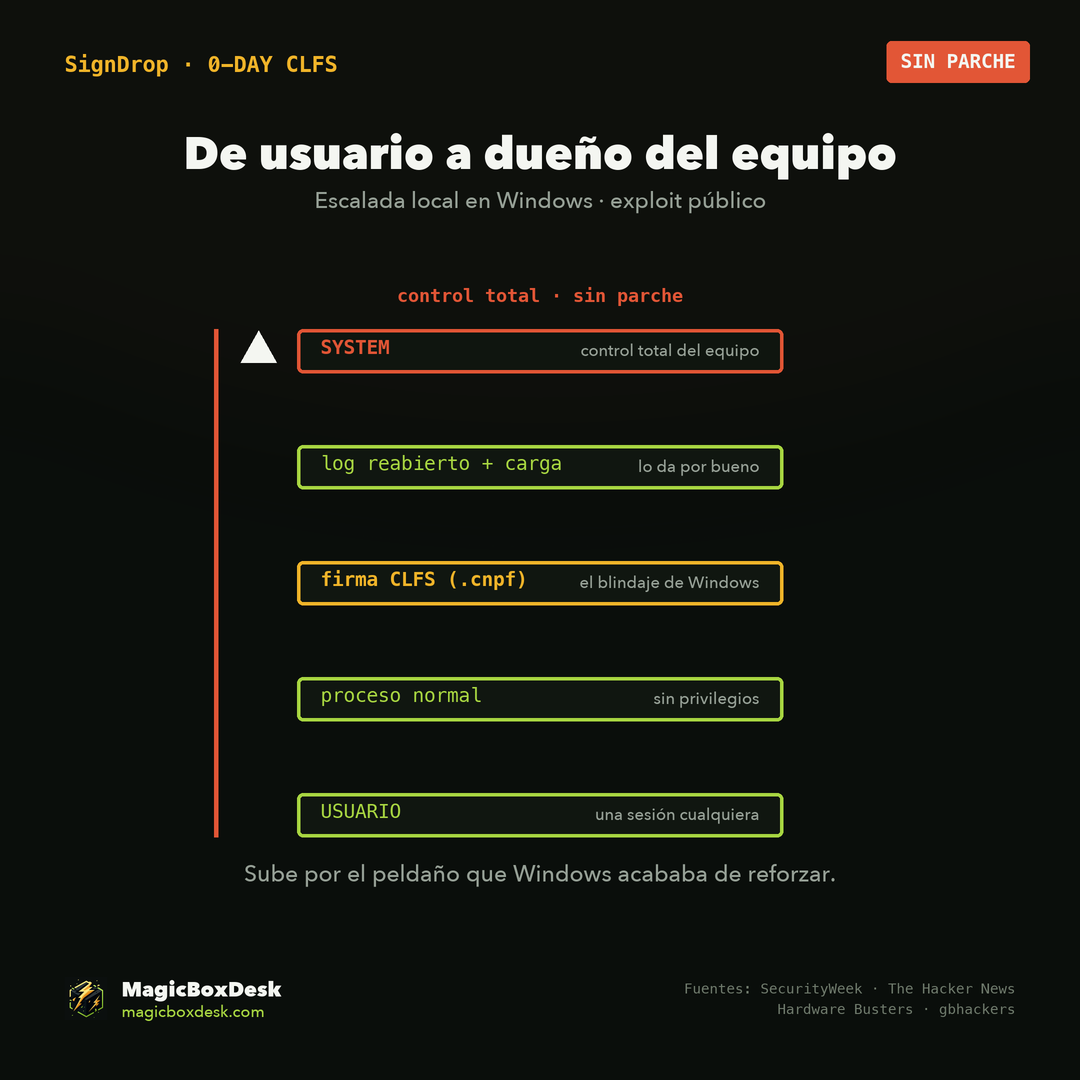
El 10 de noviembre se publicó en GitHub, con código funcional, un ataque llamado SignDrop: convierte a un usuario normal de Windows en SYSTEM —el control total del equipo—. Lo inquietante no es solo que no haya parche todavía, es cómo lo hace: usa contra sí misma una protección que Microsoft añadió hace un año. Si gestionas equipos Windows, esto te toca —y la defensa, de momento, no pasa por «actualizar».
Qué es (y qué no es)
SignDrop es una escalada de privilegios local (LPE): no entra por internet ni roba contraseñas a distancia. Parte de que el atacante ya puede ejecutar algo en el equipo —un usuario con sesión, un script que coló por phishing, una app comprometida— y lo convierte en SYSTEM, la cuenta con la que no hay puerta cerrada: instalar, desactivar el antivirus, leer cualquier fichero, prepararse para moverse por la red.
Por eso conviene situarlo bien: es la segunda mitad de un ataque. La primera (entrar) la ponen el phishing, una credencial robada o una web vulnerable; SignDrop pone la segunda (hacerse dueño del equipo). Y es justo la mitad que más se subestima.
El giro: la protección usada contra sí misma
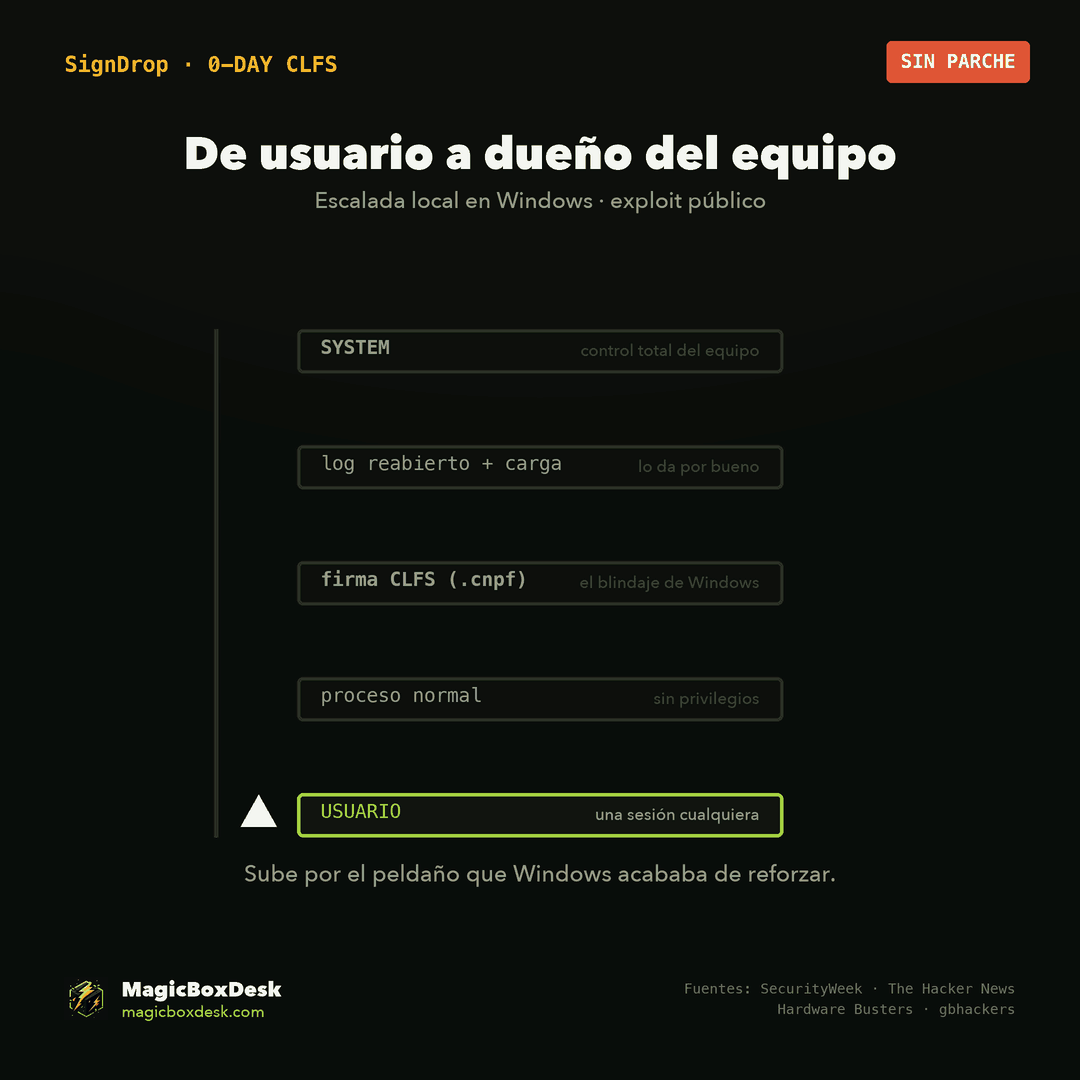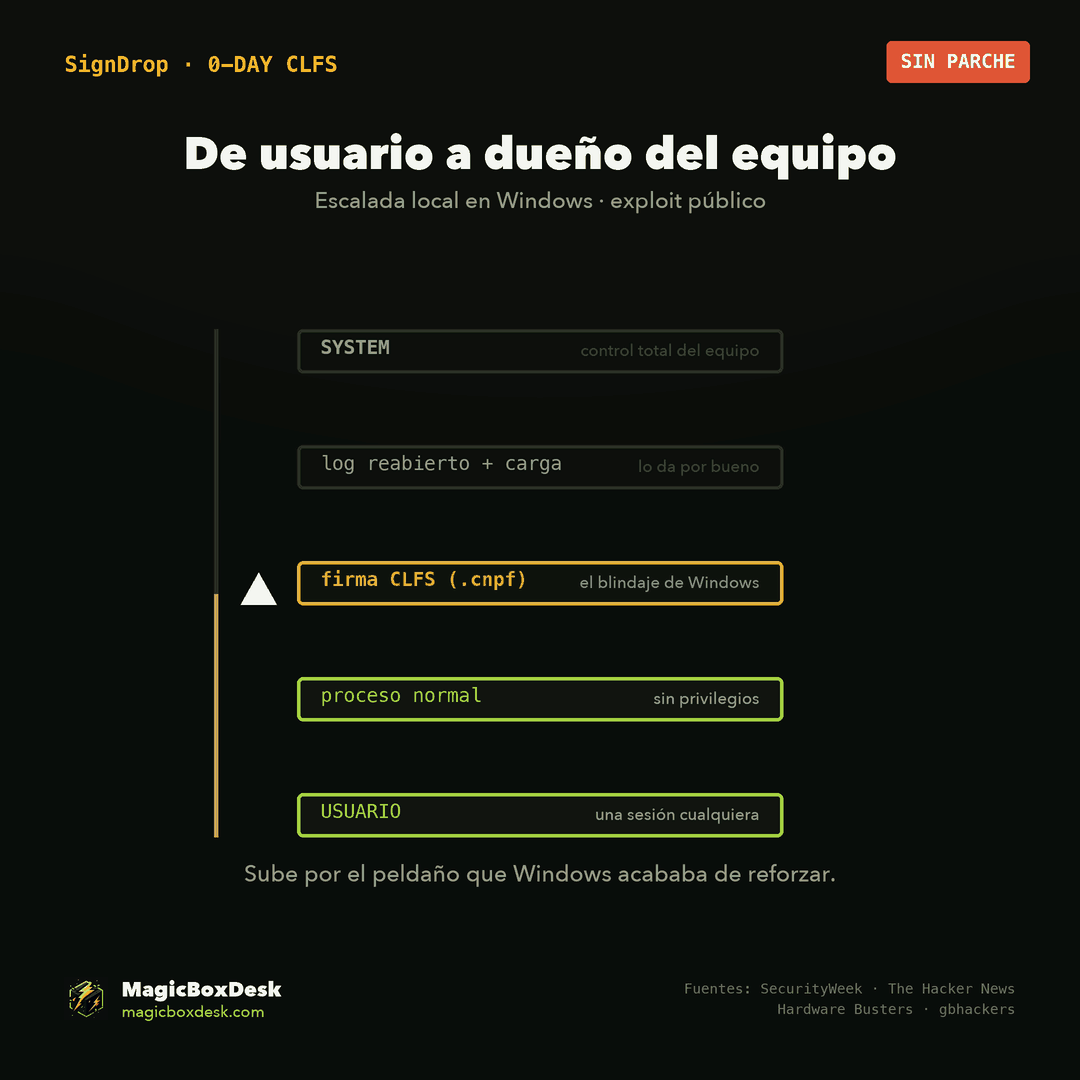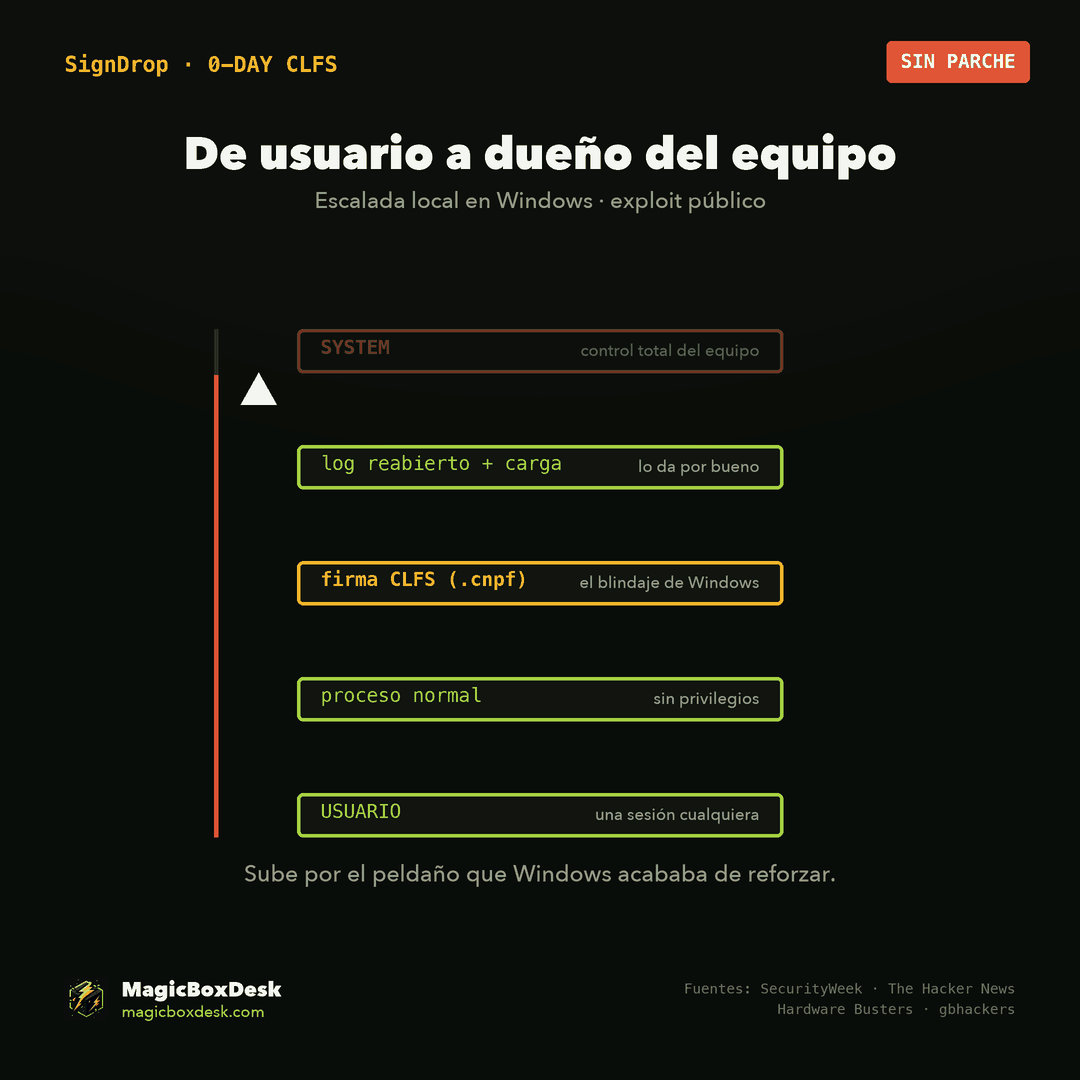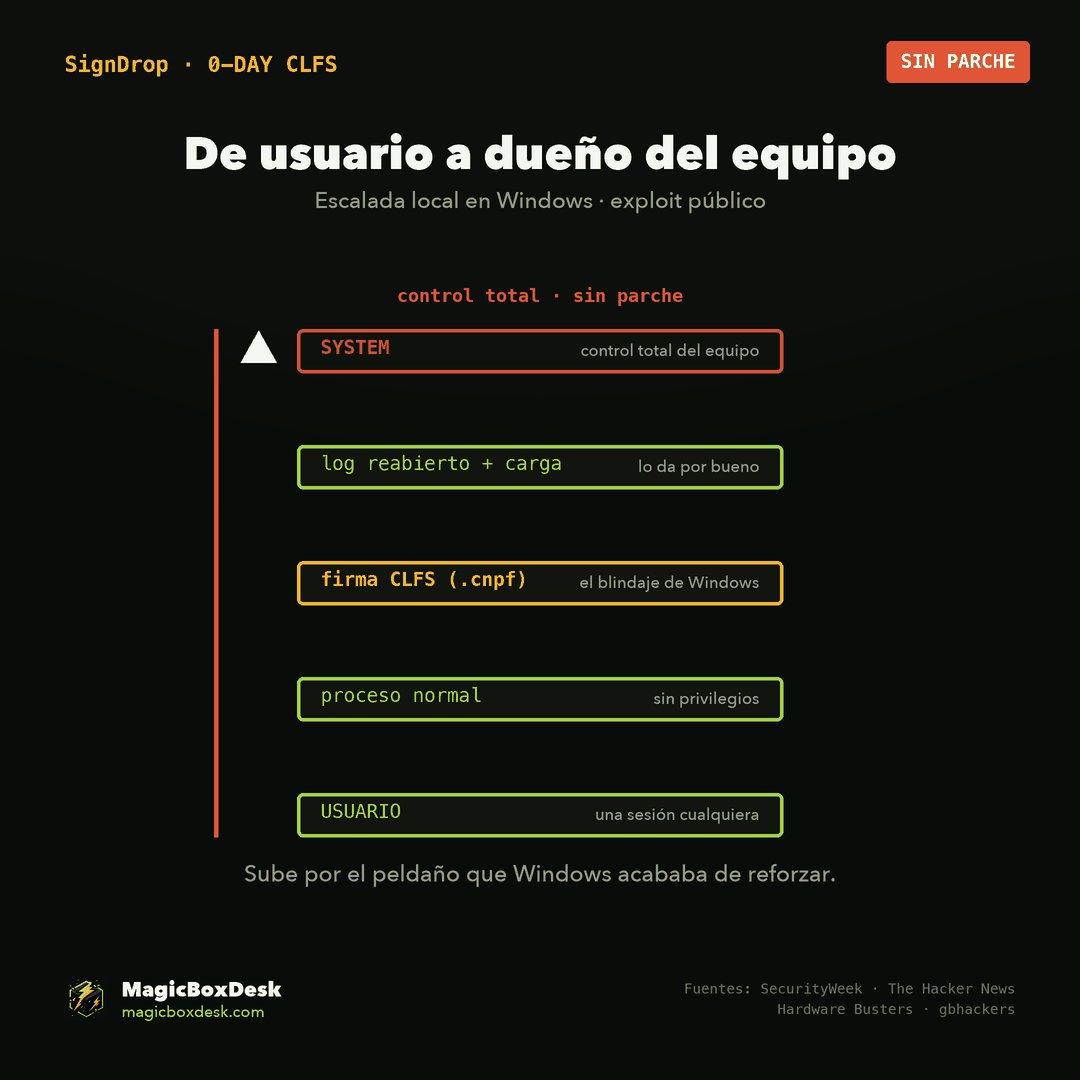
Aquí está lo que hace a SignDrop distinto de «un fallo más». Desde el 28 de octubre de 2025, Windows firma los ficheros de registro del Common Log File System (CLFS) —el subsistema de logs transaccionales del sistema— para que el driver clfs.sys rechace cualquier fichero que haya manipulado otra cosa. Era, literalmente, una medida de endurecimiento para cerrar una familia de abusos de CLFS.
SignDrop abusa de cómo se crea el fichero de autenticación (.cnpf) que sostiene esa firma. A grandes rasgos: el atacante consigue que clfs.sys genere una firma válida en una ruta que él controla, y luego reabre ese fichero para colocar dentro su carga. Como la firma la puso el propio sistema, el driver la da por buena… y acaba ejecutando lo que el atacante dejó, con privilegios de SYSTEM. En una frase: la mitigación se puede usar contra sí misma.
Es un recordatorio incómodo de un principio de seguridad: añadir una comprobación no es gratis. Cada mecanismo nuevo —aunque sea para protegerte— es también código nuevo que puede fallar, y el de más privilegio (un driver del kernel) es el más goloso.
¿A quién afecta?
El investigador publicó la prueba de concepto probada en Windows 11 26H2 y Windows Server 2025, y estima que alrededor del 80% de las instalaciones de Windows están en el rango afectado. Son estimaciones del autor, no cifras de Microsoft; pero el código es público y funciona.
⚠️ Y el dato que de verdad importa: no hay CVE, no hay aviso oficial y no hay parche. SignDrop no entró en el Patch Tuesday de noviembre, y Microsoft, por ahora, no ha confirmado el fallo. Es decir: es de los pocos casos en los que «ya lo actualizaré» no es una opción, porque no hay nada que actualizar todavía.
Cómo funciona, por dentro
Antes de las mitigaciones, mira cómo encadena SignDrop el paso de usuario a SYSTEM. A la izquierda, lo que piensa el atacante; en el centro, lo que hace; a la derecha, lo que responde el sistema. Pulsa «Reproducir» —o cambia a «Mitigado» para ver por qué, sin parche, la defensa va por otro lado.
Análisis · de usuario normal a dueño del equipo
Hacerse SYSTEM abusando del propio blindaje de Windows
¿Me afecta? Compruébalo tú
No hay parche todavía, así que la defensa no es «actualizar»: es que un atacante no llegue a ejecutar su código —y que, si lo intenta, lo veas.
MagicBoxDesk · magicboxdesk.com
Qué hacer mientras no hay parche
Como no hay actualización que aplicar, la defensa se apoya en dos ideas: que un atacante no llegue a ejecutar su código, y que, si lo intenta, lo veas. Por orden:
- Mínimo privilegio, en serio. SignDrop necesita ejecutar código como un usuario
cualquiera. Cuantas menos personas sean administradores locales y menos software corra con permisos de más, menos margen hay. Revisa quién es admin en cada equipo.
- Control de aplicaciones (WDAC / AppLocker / Smart App Control). Si el equipo solo
ejecuta lo aprobado, el binario del exploit no llega ni a arrancar. Es la mitigación que más corta aquí.
- Vigila el CLFS. Con EDR o reglas de caza, busca lo anómalo alrededor de los ficheros
de CLFS (.blf, .cnpf) y procesos de usuario que acaban generando un proceso SYSTEM inesperado. Si el exploit se usa, deja rastro.
- Reduce la superficie de ejecución. Bloquea scripts y binarios que llegan por correo
o descargas, aplica Attack Surface Reduction, y no dejes que cualquiera ejecute lo que se baja.
- Comprueba tu exposición. El autor indica que el modo de autenticación de CLFS se lee
en el registro, en HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication: un valor Mode de 0 o 1 entra en el rango que describe.
- Espera el parche con el dedo en el gatillo. En cuanto Microsoft publique CVE y
corrección, esto pasa a ser «parchear ya»: la ventana entre que hay exploit público y hay parche es justo la más peligrosa.
La lección que no caduca
SignDrop deja dos enseñanzas. La primera, técnica: cada capa de seguridad es también superficie de ataque; blindar sin vigilar no basta. La segunda, de gestión: el día a día no va de un parche heroico, va de lo aburrido que funciona —menos administradores, solo software aprobado, ojos en los equipos—. Cuando no hay parche, esa disciplina es toda tu defensa.
Si no sabes quién tiene permisos de administrador en tus equipos, ni si podrías detectar una escalada a SYSTEM, eso es justo lo que gestionamos. Escríbenos y lo revisamos contigo: control de aplicaciones, mínimo privilegio y vigilancia, para que la próxima LPE —haya parche o no— no te pille en blanco.
Fuentes
Todo lo que se afirma aquí sale de estas fuentes. Si solo vas a abrir una, que sea la primera.
- SecurityWeek — «Nightmare Eclipse» publica el zero-day SignDrop
- The Hacker News — SignDrop convierte el endurecimiento de CLFS en acceso SYSTEM
- Hardware Busters — cómo SignDrop usa el blindaje de CLFS contra sí mismo en Windows 11
- gbhackers — detalles del zero-day y alcance (~80%)
- ThreatDefence — mitigación y caza del abuso de CLFS (sin parche)
- securityonline.info — detalles y PoC publicada
De la misma serie
- Microsoft caído en medio mundo: no es un ciberataque (pero sí hay un fallo de Outlook)
- El perímetro es la puerta: por qué entran por tu firewall y tu VPN
- OpenSSH «sshole»: entrar por SSH sin saber la contraseña
¿No sabes quién es administrador local en tus equipos ni si detectarías una escalada a SYSTEM? En MagicBoxDesk lo revisamos contigo: ciberseguridad y puesto de trabajo gestionados. 📍 Alicante y Barcelona · hablemos 30 minutos.