Un firewall no es un servidor más: es la puerta, y además la que vigila al resto. En noviembre, un grupo encadenó dos fallos para abrirla de par en par en firewalls Check Point —entrando por internet y acabando como root— y, en los casos peores, no se quedó a mirar: saltó a los servidores de virtualización ESXi de detrás y soltó un wiper que borra las máquinas. Lo que duele no es solo que entren. Es que pueden destruir.
Por qué esto no es «un fallo más»
Tu cortafuegos ve todo el tráfico que entra y sale de tu empresa, y suele tener línea con lo más sensible de la red interna. Por eso es la máquina que un atacante quiere de verdad: quien controla el firewall controla la frontera. Y si además está expuesto a internet por el portal de acceso remoto —como lo están miles—, el atacante no necesita estar ya dentro: llama desde fuera.
Este caso tiene un agravante que lo separa del resto de la serie: no buscaban robar en silencio, buscaban destruir. En varias víctimas, tras tomar el firewall, pasaron a los ESXi y ejecutaron un borrador de ficheros. De «te han entrado» a «has perdido las máquinas virtuales» hay, aquí, un solo salto.
Qué ha pasado, por orden
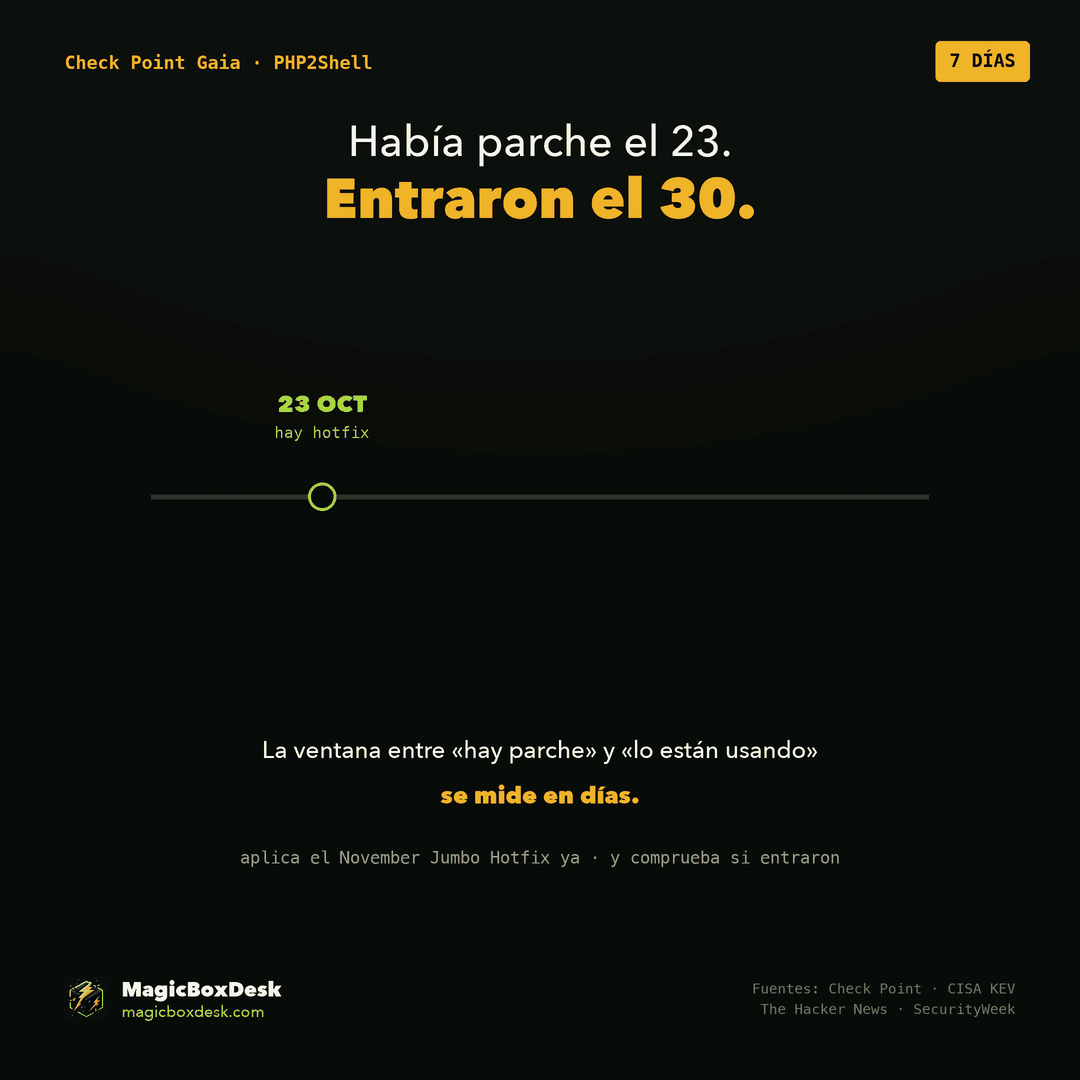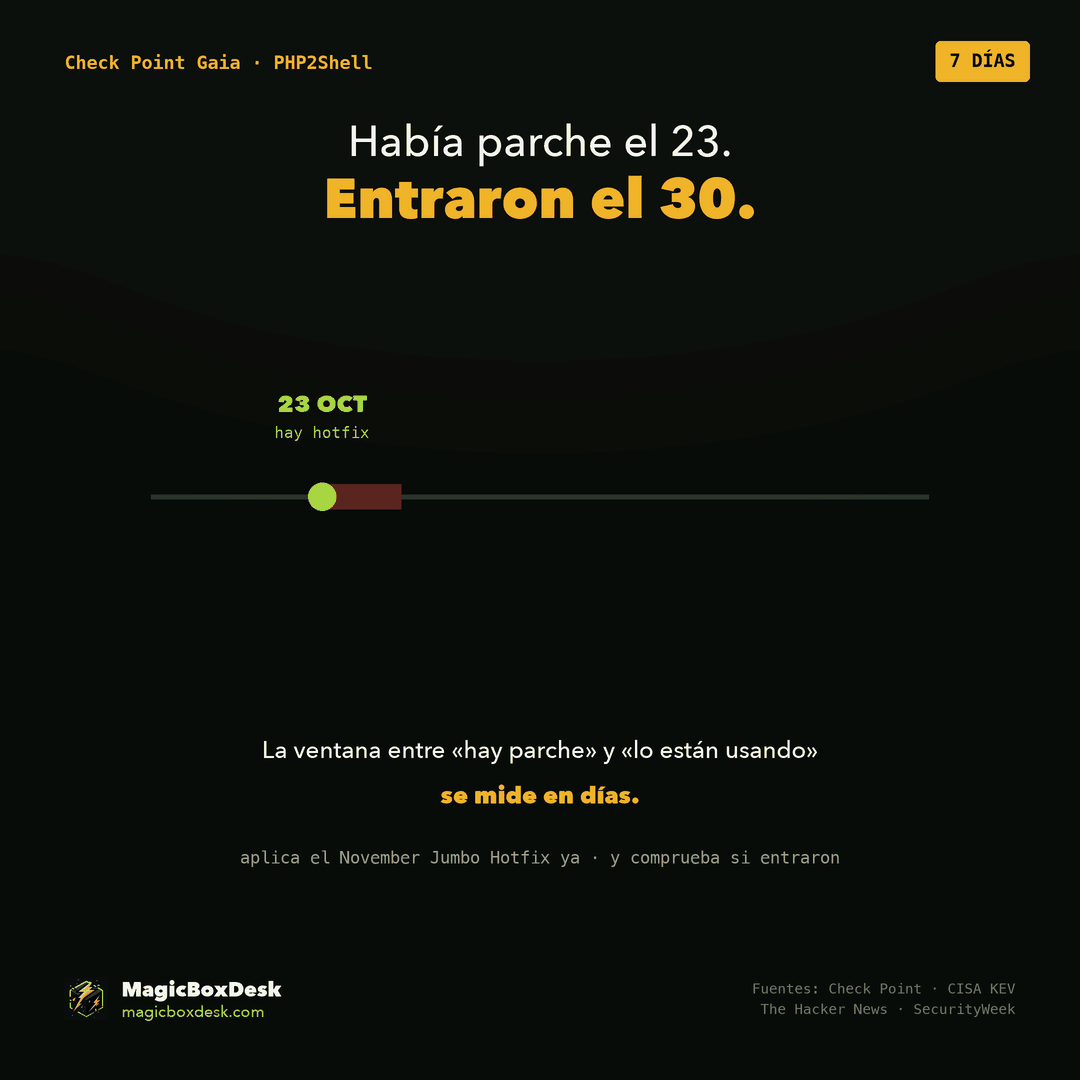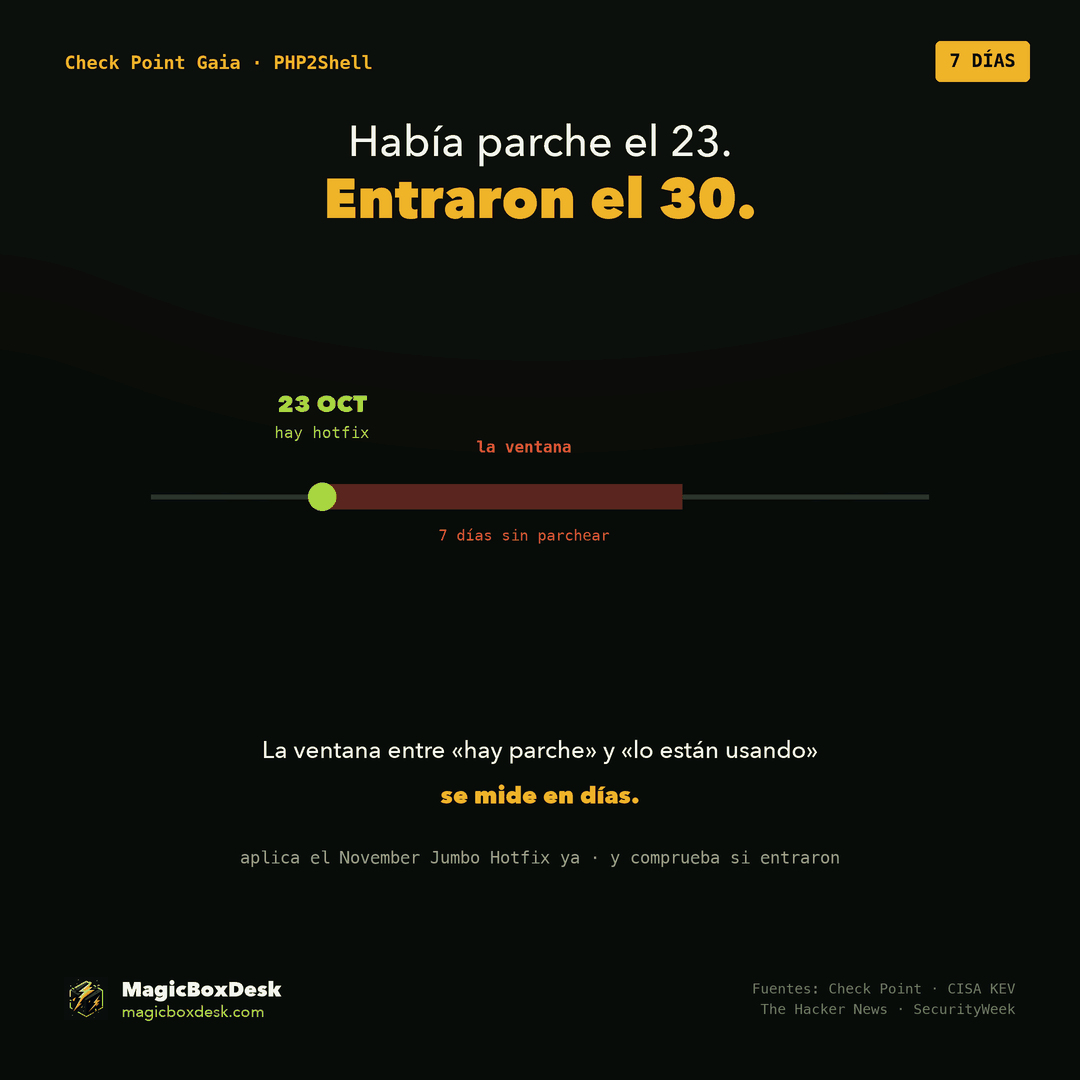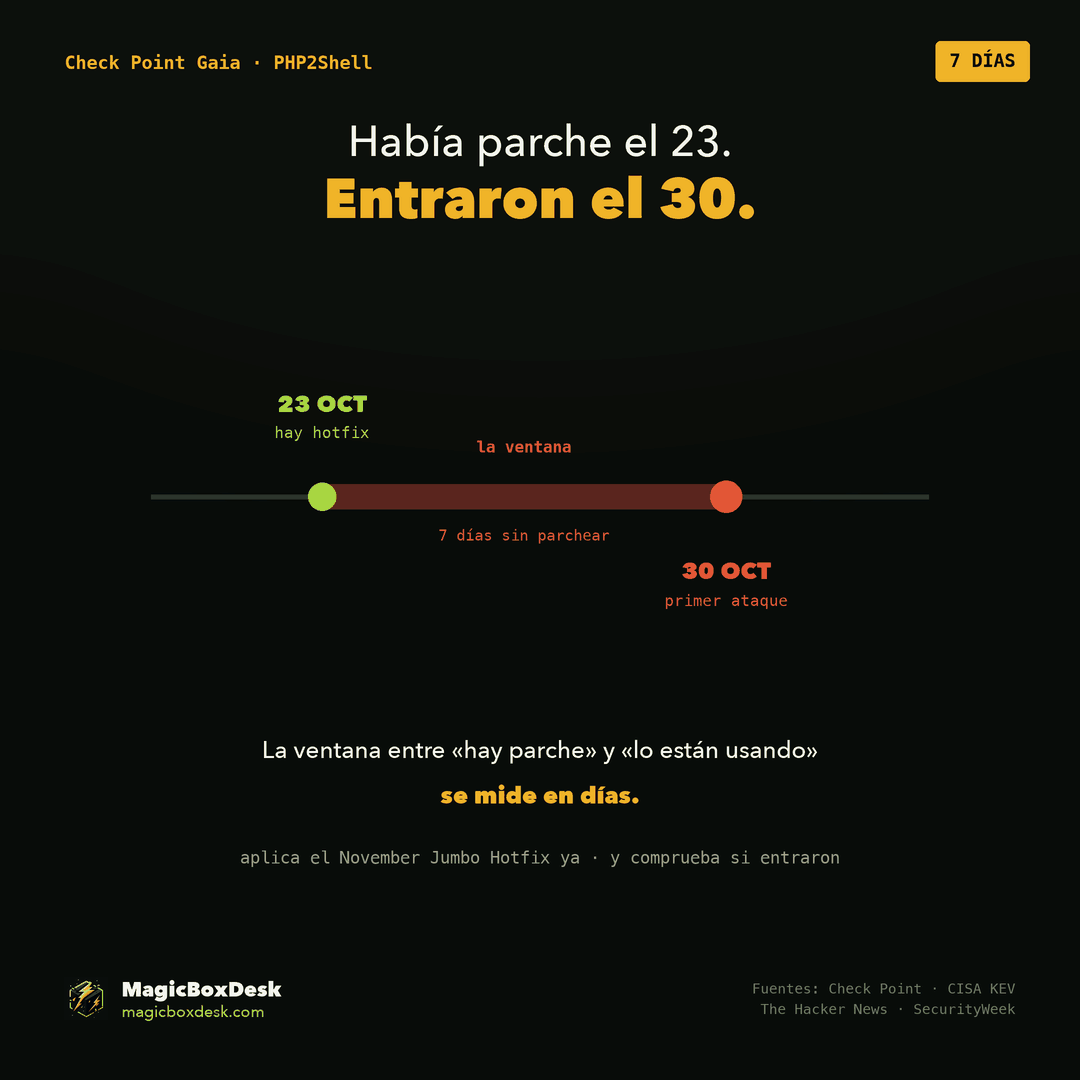
- 23 de octubre. Check Point publica el hotfix de PHP2Shell —el fallo de PHP del que ya hablamos— para su portal web.
- 30 de octubre. Empieza la primera oleada, dirigida sobre todo a organizaciones en Israel. Los equipos que no habían aplicado aún el hotfix quedan en rango.
- Hasta el 4 de noviembre. Se registran más intrusiones. Algunas, destructivas.
- 12-13 de noviembre. Check Point publica el aviso del segundo fallo, CVE-2026-123039; CISA lo añade a su catálogo de explotación activa (KEV) y marca el 16 de noviembre como fecha límite de parcheo para la Administración de EE. UU.
Las dos piezas de la cadena
1 · La entrada: PHP2Shell (CVE-2026-109618 y CVE-2026-109619). Son dos fallos críticos de ejecución remota de código en PHP —afectan a PHP 5 en adelante— y el portal Mobile Access de Gaia (el de VPN/acceso remoto) los expone. Es el mismo PHP2Shell del artículo anterior, ahora usado contra un firewall de verdad, desde internet y sin credenciales.
2 · La corona: CVE-2026-123039 (CVSS 7,8). Es un fallo de falta de autorización en el demonio DynamicCLI de Gaia. Ese demonio corre como root y atiende un socket local que cualquier proceso sin privilegios puede escribir, sin comprobar quién es. Con el pie dentro que da PHP2Shell, escribir una sola petición a ese socket basta para ejecutar comandos como root. De un webshell de poca monta a dueño del cortafuegos.
Afectados: Gaia en sus ramas R82.20, R82.10, R82 y R81.20 —gateways, firewalls, plataformas escalables, servidores de gestión y de gestión multidominio—. Check Point dice haber visto explotación real contra un par de docenas de clientes.
Cómo encaja la cadena
Míralo encadenado. A la izquierda, lo que piensa el atacante; en el centro, lo que hace; a la derecha, lo que responde el sistema. Cambia a «Mitigado» para ver dónde se corta.
Análisis · del portal VPN a root, y de root al wiper de tus ESXi
De un portal web expuesto a borrar tus máquinas virtuales
¿Me afecta? Compruébalo tú
Aquí sí hay parche: el November Jumbo Hotfix tapa la cadena. Pero parchear no echa a quien ya entró entre el 30-oct y el 4-nov; hay que aplicar YA y, si estuviste expuesto, cazar. Y las copias de seguridad, fuera de línea.
MagicBoxDesk · magicboxdesk.com
Qué pinta tiene el ataque (para reconocerlo)
A diferencia de otros de la serie, aquí hay rastro publicado y conviene buscarlo:
- Escaneo previo desde
130.94.19[.]204y130.94.19[.]168. - Ficheros de sesión de PHP que contienen la cadena
upload_progress_pwn—la huella de la explotación del portal. - Ficheros
.tplinesperados en los directorios de plantillas del portal. - El backdoor TSGA (con un componente TSProxy) y webshells PHP dejados para volver.
- Y, en los casos destructivos, accesos nuevos a los ESXi y el borrador
destroy_v6.
Un firewall que de repente habla con una IP de escaneo, tiene .tpl que nadie creó y sesiones PHP con esa marca, es un firewall que hay que dar por comprometido hasta demostrar lo contrario.
Qué hacer, hoy
Si administras un Check Point
1. Aplica el November Jumbo Hotfix. Ya. 🔴 Hay parche y está en el catálogo KEV: esto no admite esperar. La take según tu rama:
R82.20  →  Take 14
R82.10  →  Take 52
R82     →  Take 132
R81.20  →  Take 174
Instálalo en los gateways y en los servidores de gestión, y prioriza los portales Mobile Access expuestos a internet: son la puerta por la que entra PHP2Shell.
2. Da por comprometido lo que estuvo expuesto y sin parchear entre el 30-oct y el 4-nov. Parchear no echa a quien ya entró: hay que cazar.
# sesiones PHP con la huella de la explotación del portal
grep -R "upload_progress_pwn" /var/log/ /tmp/ 2>/dev/null

# plantillas .tpl que nadie creó (fecha reciente)
find / -name "*.tpl" -newermt "2026-10-23" 2>/dev/null

# conexiones a/desde las IP de escaneo conocidas
grep -E "130\.94\.19\.(204|168)" /var/log/* 2>/dev/null
3. Revisa los ESXi de detrás. Si el firewall cayó, mira los hipervisores: accesos nuevos, VMs desaparecidas, el fichero destroy_v6. Y comprueba que tus copias de seguridad están fuera de línea —un wiper que llega al ESXi también busca los backups accesibles.
4. Saca de internet lo que no tenga que estar. El portal Mobile Access expuesto es cómodo, pero es la superficie de ataque. Acceso restringido, segundo factor, y vigilancia de quién entra.
Si eres una empresa con un proveedor que gestiona tu firewall
Tres preguntas, y la calidad de las respuestas te dice mucho:
- ¿Nuestro firewall Check Point tiene el November Jumbo Hotfix puesto, y desde cuándo?
- ¿El portal de acceso remoto está expuesto a internet? ¿Hace falta?
- Si lo hubieran comprometido entre finales de octubre y principios de noviembre, ¿cómo lo sabríamos, y qué pasaría con nuestras copias de seguridad?
La lección que no caduca
Dos cosas se llevan de aquí. La primera: el equipo que te protege es, si falla, el que más daño hace. Un firewall comprometido no es una víctima más, es el que tiene las llaves. La segunda, la que convierte un susto en una catástrofe: si tus copias de seguridad están accesibles desde la red que acaban de reventar, no son copias de seguridad. El salto de este ataque —del firewall al ESXi al wiper— solo se corta de verdad con backups fuera de línea y un plan para restaurar.
Y una más, de calendario: había parche desde el 23 de octubre para la primera mitad de la cadena. Los que cayeron son, en buena parte, los que no llegaron a tiempo. La ventana entre «hay hotfix» y «lo están usando» se mide en días.
En MagicBoxDesk gestionamos el borde como lo que es: parches en ventanas cortas, acceso remoto restringido, copias fuera de línea y vigilancia de quién toca el firewall. Si no sabes cuándo se parcheó el tuyo —o si está expuesto—, lo revisamos contigo.
Fuentes
- The Hacker News — explotan PHP2Shell en Check Point para desplegar el backdoor TSGA y borrar ficheros de ESXi
- SecurityWeek — PHP2Shell explotado en ataques destructivos a gateways de Check Point
- CyberSecurityNews — CISA avisa del 0-day de Check Point explotado para lograr acceso root
- op-c.net — Check Point Gaia CVE-2026-123039 y PHP2Shell, análisis técnico
De la misma serie
- PHP2Shell: cómo saber si tu web está afectada
- El perímetro es la puerta: por qué entran por tu firewall y tu VPN
- Able2Shell: pusieron el parche de N-central y entraron igual
¿Sabes cuándo se parcheó por última vez el firewall que protege tu empresa, y si está expuesto a internet? En MagicBoxDesk lo revisamos contigo: ciberseguridad y puesto de trabajo gestionados. 📍 Alicante y Barcelona · hablemos 30 minutos.