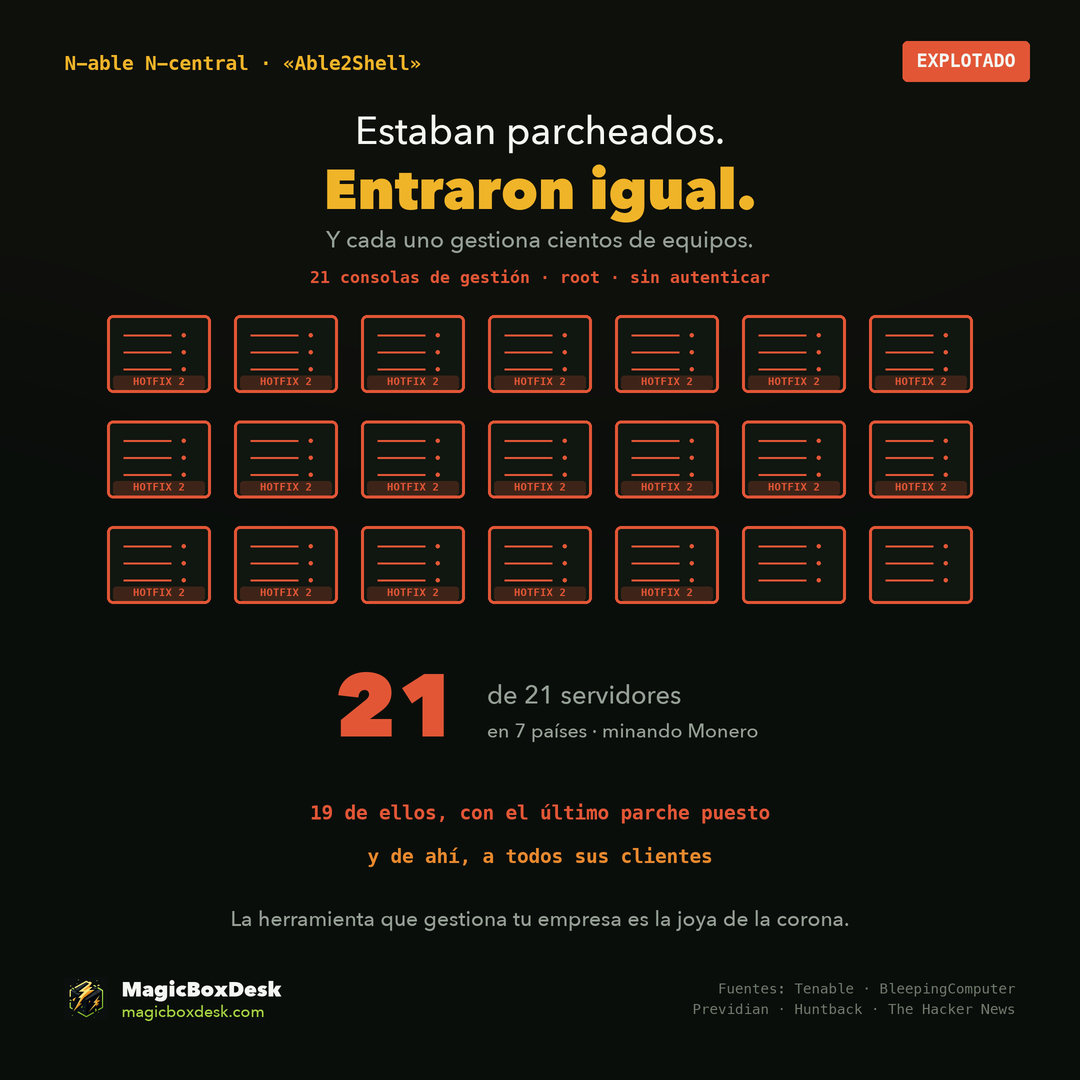
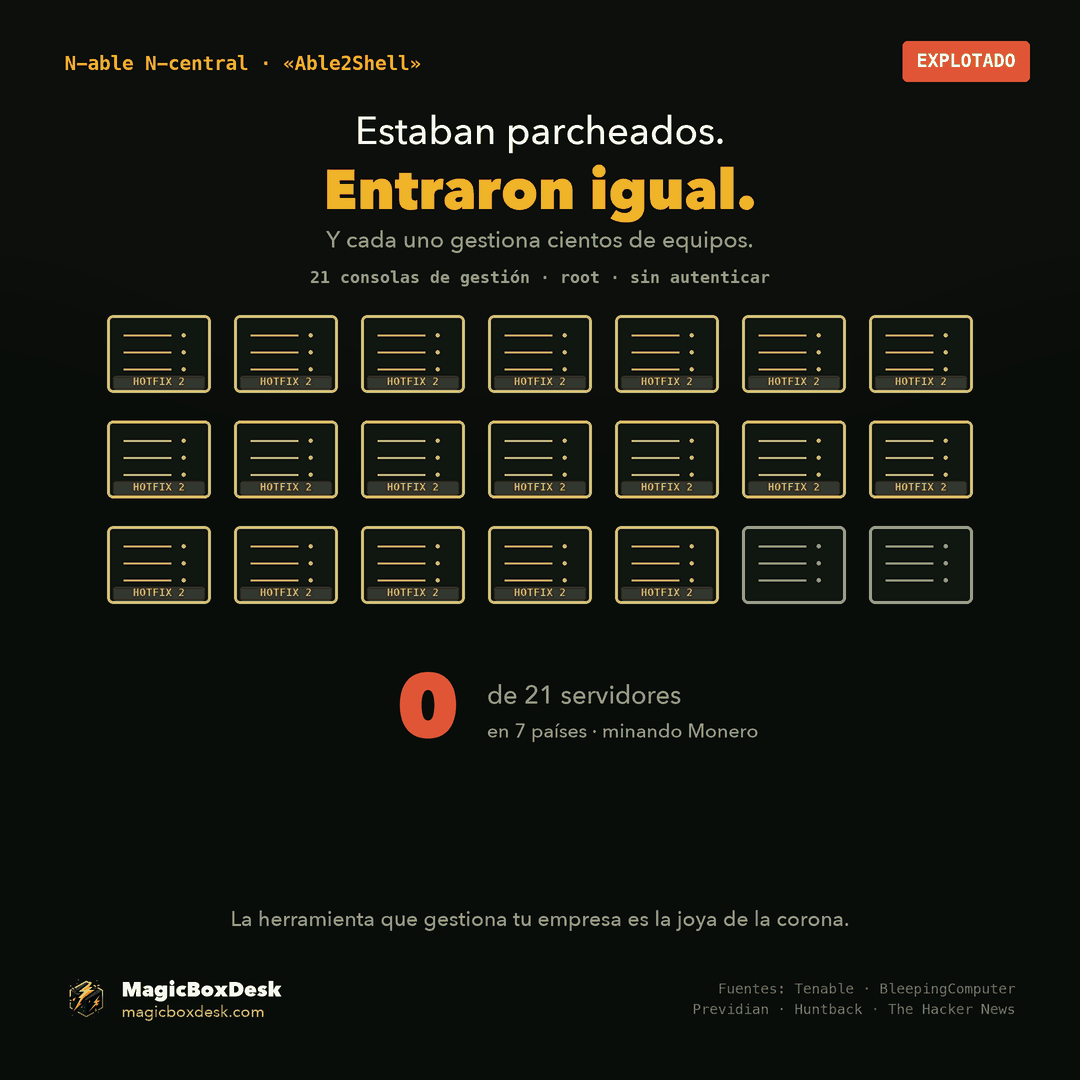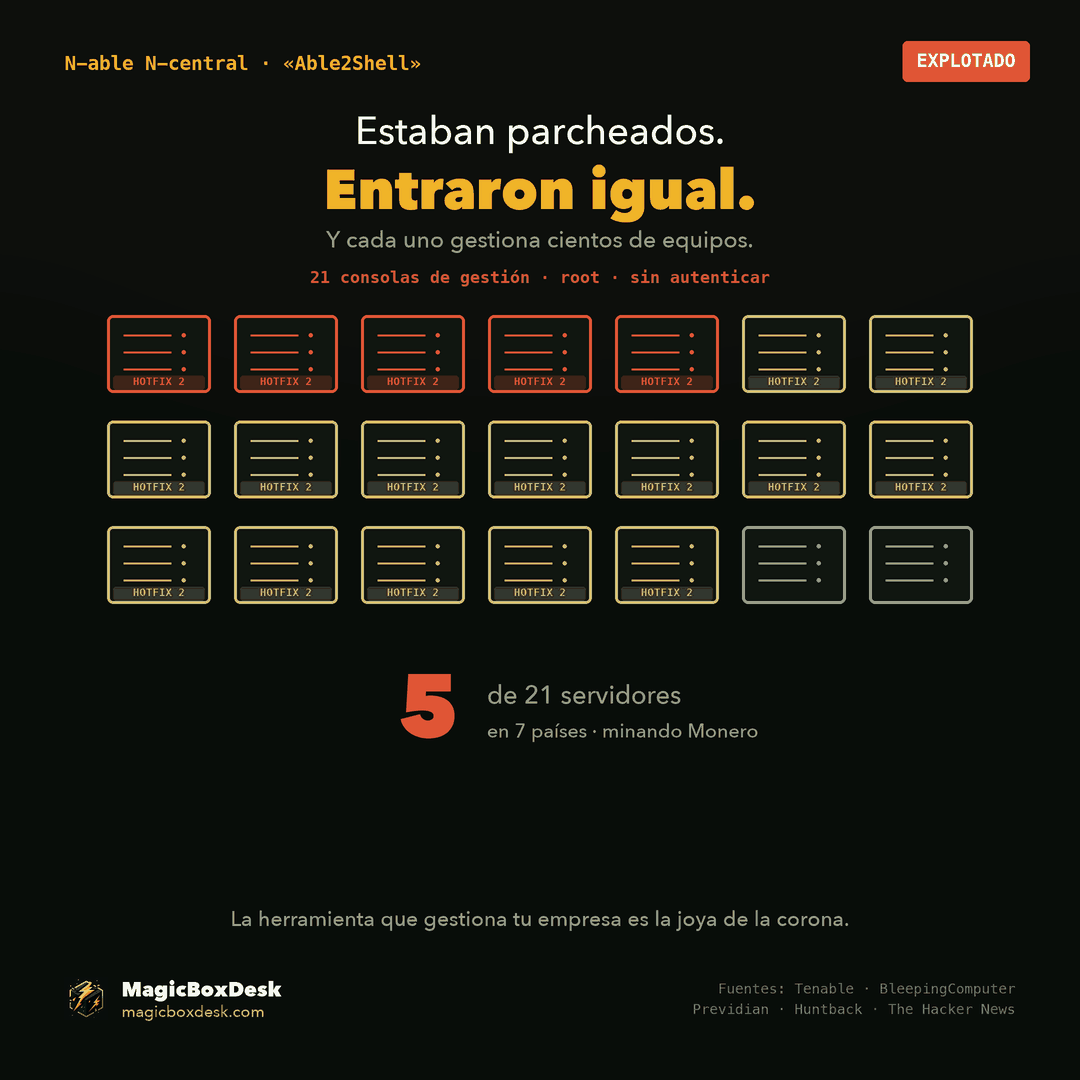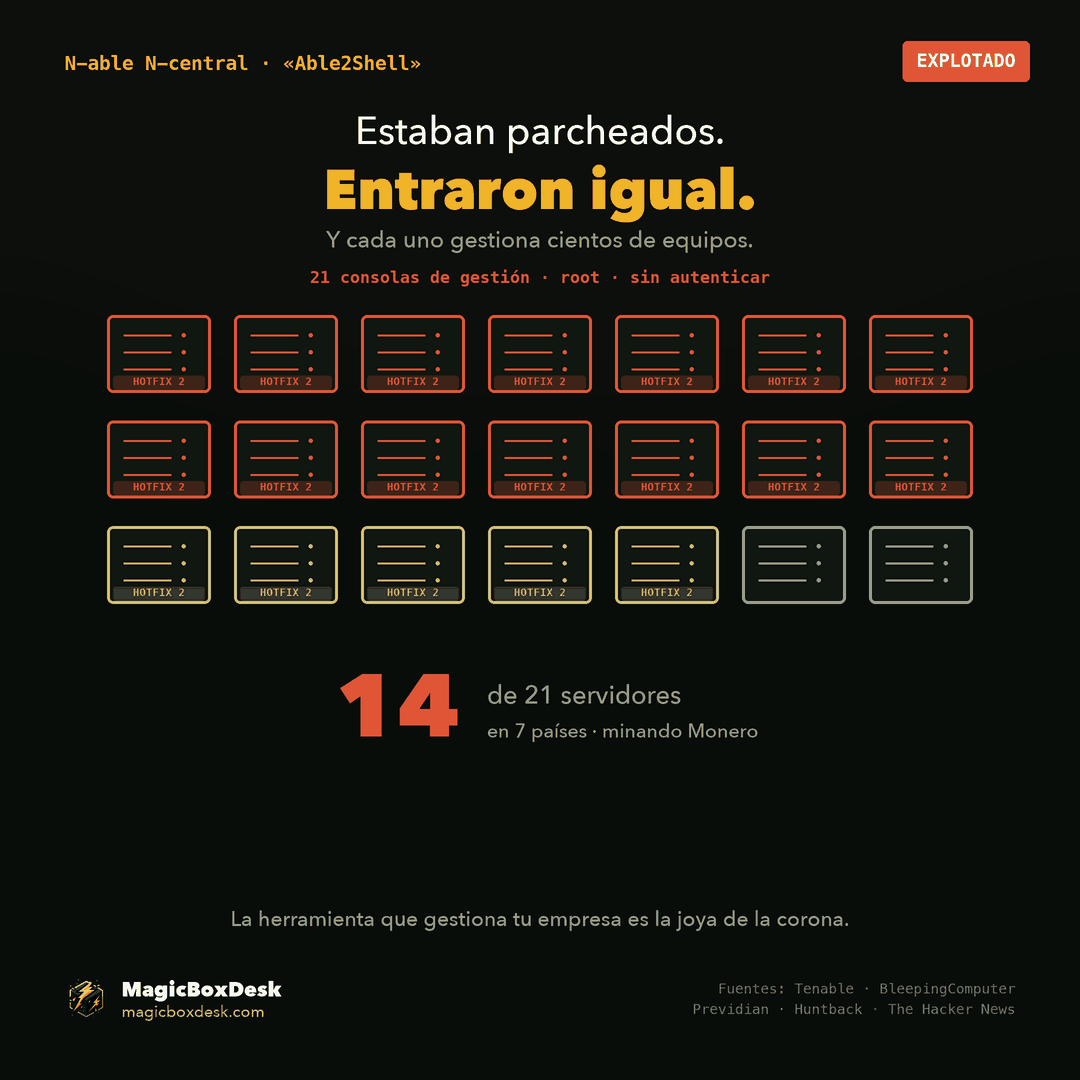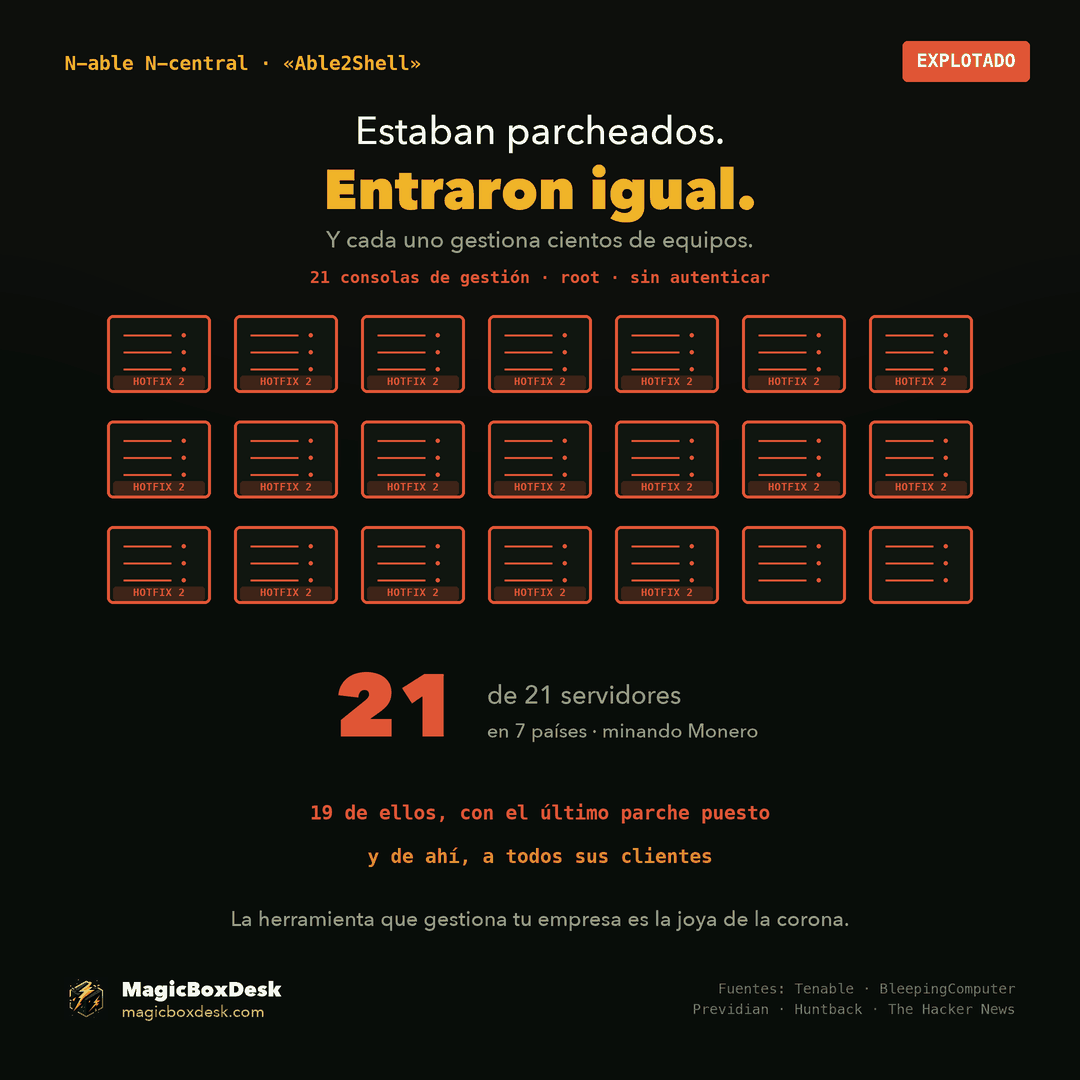
El 12 de noviembre, dos empresas de seguridad encontraron 21 servidores de N-central comprometidos y minando criptomoneda en siete países. El detalle que debería quitarte el sueño no es ese: es que 19 de esos 21 tenían instalado el último parche. Habían hecho los deberes. Y aun así estaban dentro. Esto va de la máquina más peligrosa de cualquier empresa que trabaje con un proveedor de informática: la consola desde la que se gestiona todo lo demás.
Por qué esto no es «un fallo más»
N-central, de N-able, es una herramienta de gestión remota (RMM): la consola que usan muchos proveedores de servicios informáticos para administrar los equipos y servidores de sus clientes. Instalar software, ejecutar comandos, tomar el control remoto, desplegar parches.
Eso significa que un solo servidor de N-central alcanza, con permisos de administrador, a cientos de equipos repartidos entre decenas de empresas distintas. No es un servidor más: es el que tiene las llaves de todos los demás. Por eso quien ataca una consola así no consigue una víctima, consigue la lista entera.
Y por eso merece la pena mirar este caso aunque no uses N-central: la lección es sobre qué le exiges a quien gestiona tus sistemas, use la herramienta que use.
Qué ha pasado, por orden
- 9 de noviembre. Un investigador publica en GitHub, con código funcional, un trabajo titulado «Able2Shell»: 33 fallos que afirma haber encontrado en N-central. Operaba bajo la cuenta Oracle-Security, que después renombró a MSPNightmare.
- 10 de noviembre. N-able reacciona rápido: publica N-central 2026.4 Hotfix 2 (compilación
2026.4.1.26) con siete CVE reconocidos, y además desconecta por precaución sus entornos de N-central alojados, que actualiza ese mismo día en todas las regiones. - 11-12 de noviembre. El mismo investigador publica dos cadenas nuevas que, según él, funcionan contra servidores ya actualizados a Hotfix 2:
4EverAble2ShellyAgent2Shell. - 12 de noviembre, por la mañana. Empiezan los sondeos a las ~08:30 UTC y a las 09:16 UTC ya hay ejecuciones completas. A las 12:50 UTC se contabilizan 21 servidores de producción comprometidos.
Entre que se publica el código y lo están usando contra sistemas reales pasan horas.
Lo que sí está corregido
El Hotfix 2 tapa siete fallos. Los dos más graves son de 9,3 sobre 10:
| CVE | Qué es | CVSS |
|---|---|---|
| CVE-2026-125883 | Varios fallos de entidad externa de XML (XXE) | 9,3 |
| CVE-2026-125881 | Petición falsificada desde el servidor (SSRF) al validar la importación de servicios | 9,3 |
| CVE-2026-125878 | Varias inyecciones OGNL | 8,7 |
| CVE-2026-125879 | Escalada a root por una configuración de syslog-ng escribible | 8,6 |
| CVE-2026-125882 | Ejecución de código por salto de ruta al subir ficheros | 8,6 |
| CVE-2026-91000 | Escalada local por canales de comunicación entre procesos inseguros | 8,4 |
| CVE-2026-125880 | XSS almacenado en metadatos de parches de MMS3 | 8,3 |
Si administras un N-central y no has llegado todavía a Hotfix 2, ese es el primer paso y no admite discusión.
Lo que NO está corregido
Aquí está el problema de verdad. Las dos cadenas publicadas el 12 de noviembre funcionan contra Hotfix 2:
4EverAble2Shell. Ejecución de comandos como root y sin autenticarse en el servidor de N-central. Encadena una vulnerabilidad de Apache Axis (CVE-2026-90436) con una escalada de privilegios. 🔑 Necesita que esté activada la Legacy API, que viene desactivada por defecto.Agent2Shell. Ataca la parte del agente, y llega a ejecutar comandos con privilegios de SYSTEM en los equipos Windows gestionados. Es decir: no la consola, los clientes.
A día de escribir esto, N-able no ha publicado corrección para estas dos y dice estar desarrollando remediación adicional. Un Hotfix 3 estaba en validación el 14 de noviembre.
Cómo funciona 4EverAble2Shell, paso a paso
Sin recetas de ataque —no las vas a necesitar para defenderte y no las vamos a publicar mientras no haya parche—, pero sí con el detalle de por qué funciona, que es lo que te permite entender dónde cortarlo y qué buscar.
La cadena tiene cuatro eslabones, y cada uno existe por una decisión de diseño vieja.
1 · La puerta: la Legacy API. N-central arrastra una interfaz antigua, de tipo SOAP, que habla por el servicio web de Apache Axis. Cuando está activada, ese extremo (/dms/services/…) atiende peticiones sin pedir credenciales. No debería estar encendida —viene apagada de serie—, pero muchos la activaron hace años por una integración y se quedó. Es el primer «sí» que da el sistema a un desconocido.
2 · El empujón: CVE-2026-90436 en Apache Axis. Un fallo del propio Axis permite que una petición sin autenticar alcance manejadores internos que nunca debieron quedar expuestos. Dicho en corto: el portero no pide entrada y además deja pasar a salas que no tocaban.
3 · La ejecución: inyección OGNL. Dentro, el servidor evalúa expresiones OGNL (un lenguaje que el servidor usa para resolver valores sobre la marcha). Si el atacante consigue que el servidor evalúe una expresión que él controla, deja de ser «datos» y pasa a ser «órdenes»: el proceso de N-central ejecuta lo que le digan, con los permisos de su servicio. Esto es el salto de «te leo una petición» a «te ejecuto un comando».
4 · La corona: de servicio a root. El proceso de N-central no corre como root, pero hay un fallo aparte —CVE-2026-125879— por el que un fichero de configuración de syslog-ng es escribible por ese servicio. Quien manda sobre cómo se arranca un servicio de sistema manda sobre la máquina entera. Último «sí»: de usuario de servicio a root.
Por qué el Hotfix 2 no lo frenó. El Hotfix 2 tapó otros siete fallos (XXE, SSRF, subida de ficheros…), pero esta combinación concreta —Axis expuesto por la Legacy API + la inyección— quedó fuera de ese parche. Por eso 19 de los 21 servidores reventados estaban «al día»: su parche no cubría esta puerta.
Agent2Shell va por otro sitio. No ataca la consola, ataca la relación de confianza entre el servidor y sus agentes. Como el servidor ya puede mandar órdenes legítimas a los equipos que gestiona, abusar de ese canal le da ejecución con privilegios de SYSTEM en los Windows gestionados. No la consola: directamente los clientes.
Qué pinta tiene el ataque (para reconocerlo)
Esto es lo «práctico» del lado que te importa: no cómo lanzarlo, sino cómo verlo. El ataque de noviembre dejó un rastro muy concreto:
- En el servidor web: peticiones al extremo heredado
/dms/services/ServerUI(y otros/dms/services/…) desde orígenes sin autenticar. Si ese endpoint recibe tráfico de fuera y tú no tienes una integración legacy en uso, eso es la puerta 1 abierta y alguien llamando. - Lo que suelta: un script
jup.shy los binariosxvgz,xmrig.tgz, y artefactosob/cronhityob/fcheck, descargados del157.20.241[.]16:8080. - Lo que instala: un servicio de systemd que nadie creó (patrón
xvd) y ficheros ocultos/tmp/.xvdy/var/tmp/.xvd— el minero XMRig, configurado para comerse cerca de la mitad de la CPU. - A dónde llama: el minero sale hacia
157.20.241[.]16(puertos19202-19418),139.99.69[.]109:10128y79.76.51[.]56:39100. - En la consola: cuentas de administrador nuevas, sesiones de acceso remoto raras y scripts recién desplegados, todo a partir del 8 de noviembre.
Los comandos para buscar cada una de estas señales en tu propio sistema están más abajo, en la sección «Qué hacer, hoy».
Cómo encaja la cadena
Míralo encadenado. A la izquierda, lo que piensa el atacante; en el centro, lo que hace; a la derecha, lo que responde el sistema. Cambia a «Mitigado» para ver dónde se corta.
Análisis · de internet a la consola que gestiona tu empresa
Reventar la consola que administra a cientos de equipos — estando parcheada
¿Me afecta? Compruébalo tú
El Hotfix 2 es obligatorio, pero no basta: las cadenas nuevas funcionan contra él. Lo que te salva hoy es que la consola no se alcance desde internet, que la API heredada esté apagada y que alguien esté mirando.
MagicBoxDesk · magicboxdesk.com
El dato incómodo: 19 de 21
Las empresas de seguridad Previdian y Huntback reportaron el 12 de noviembre 21 servidores de producción comprometidos —Estados Unidos, Canadá, Sudáfrica, Reino Unido, Alemania, Francia y Suecia— con un minero de Monero (XMRig) instalado y configurado para comerse cerca de la mitad de la CPU.
Diecinueve de esos veintiún servidores ejecutaban la versión 2026.4.1.26, es decir, el Hotfix 2. Estaban al día.
⚠️ Y conviene decir las dos campanas: N-able, en su aviso, afirma no haber visto indicios de compromiso mediante estos fallos nuevos. Esa discrepancia entre lo que publican los investigadores y lo que dice el fabricante está sin resolver, y nosotros no vamos a resolverla aquí: te damos las dos versiones con su fuente para que decidas con qué margen trabajas.
🔎 Un apunte de rigor más: a 12 de noviembre, ninguno de los siete CVE del Hotfix 2 estaba en el catálogo de explotación activa de CISA (KEV). Lo que está siendo explotado es la cadena nueva, la que no tiene parche.
Qué hacer, hoy
Si administras un N-central
1. Comprueba en qué build estás. El Hotfix 2 es el 2026.4.1.26. Por debajo de eso, actualizar es lo primero, y mantén los servidores locales desconectados hasta haberlo aplicado.
⚠️ Un detalle que se escapa: un hotfix no siempre cambia la cadena de versión que ve un escáner. Confirma el build, no te fíes de lo que te diga una herramienta de inventario.
2. Asegúrate de que la Legacy API está desactivada. Es lo que necesita 4EverAble2Shell, y viene desactivada de serie. El riesgo está en quien la encendió hace años por una integración. La ruta exacta, entrando como Product Admin:
Administration → Mail and Network Settings → Network Security → LEGACY APISY ahí, dejarlas deshabilitadas. N-able tiene un artículo propio para esto (How to disable Legacy API settings on on-premises N-central servers).
3. Desactiva la integración con Intune, como precaución, según recomendó el fabricante el 12 de noviembre.
4. Actualiza todos los agentes y sondas — y los agentes PRIMERO. Este orden no es un capricho: una sonda ya actualizada no se entiende con agentes que sigan por debajo de 2026.4.1.26, y funciones como la caché local de parches se paran hasta que las dos partes coinciden. Si lo haces al revés, te rompes la flota tú solo.
5. Busca si ya han entrado. Dos frentes.
En el servidor, señales del compromiso que se vio en noviembre:
# un servicio de systemd que nadie creó
systemctl list-units --type=service | grep -i xvd

# los ficheros del minero
ls -la /tmp/.xvd /var/tmp/.xvd

# procesos comiéndose la CPU sin motivo
top -b -n1 -o %CPU | head -15

# peticiones al extremo heredado en los registros del servidor
grep -R "/dms/services/ServerUI" /var/log/ | tail -50
En el firewall, el proxy y los registros de DNS, desde el 8 de noviembre en adelante, busca tráfico contra estas direcciones —son las que N-able publicó el 13 de noviembre—:
| Dirección | Qué sería |
|---|---|
157.20.241[.]16:8080 | descarga de jup.sh, xvgz, xmrig.tgz, ob/cronhit, ob/fcheck |
157.20.241[.]16, puertos 19202-19418 | salida del minero |
139.99.69[.]109:10128 | salida |
79.76.51[.]56:39100 | salida |
Y en la propia consola: inicios de sesión raros desde el 8 de noviembre, sesiones de acceso remoto anómalas, scripts recién desplegados y cuentas de administrador nuevas que nadie recuerde haber creado.
6. Saca la consola de internet. Una herramienta con este poder no debería ser alcanzable desde cualquier sitio: acceso restringido por red o VPN, segundo factor obligatorio, y vigilancia de quién entra.
7. Ten el Hotfix 3 en el radar. Es el que debe tapar 4EverAble2Shell y Agent2Shell. Cuando salga, esto pasa a ser «aplicar ya».
Si eres una empresa que tiene un proveedor de informática
Tú no vas a tocar nada de esto. Pero sí puedes hacer tres preguntas, y la calidad de las respuestas te dice mucho:
- ¿Qué herramienta usáis para gestionar nuestros equipos, y está expuesta a internet?
- ¿Cuánto tardáis en aplicar un parche crítico en vuestra propia consola?
- Si os comprometieran esa consola, ¿cómo lo detectaríais y qué pasaría con nuestros datos?
La lección que no caduca
Este caso rompe una idea cómoda: «estamos parcheados» no es lo mismo que «estamos protegidos». Diecinueve de veintiún servidores reventados estaban al día. El parche tapa lo que ya se conoce; no tapa lo que se publicó ayer por la tarde.
Lo que de verdad marca la diferencia cuando el parche no llega a tiempo es lo aburrido: reducir a quién llega esa consola, no dejar encendidas funciones heredadas que nadie usa, y vigilar de verdad —porque un minero de criptomoneda comiéndose media CPU es ruidoso, y aun así estuvo semanas de ventaja en 21 sitios—.
Y hay una lección de negocio encima de la técnica: la herramienta que gestiona tu empresa es la joya de la corona de quien la administra. Si trabajas con un proveedor de informática, su seguridad es, literalmente, tu seguridad.
En MagicBoxDesk gestionamos esa consola como lo que es: acceso restringido por red, segundo factor, parches en ventanas cortas y vigilancia sobre quién entra y qué ejecuta. Si quieres saber cómo está montado lo tuyo —o te acabas de dar cuenta de que no lo sabes—, lo revisamos contigo.
Fuentes
Todo lo que se afirma aquí sale de estas fuentes. Si solo vas a abrir una, que sea la primera.
- Tenable — preguntas frecuentes sobre los zero-days de N-central (Able2Shell)
- BleepingComputer — el zero-day
4EverAble2Shell, explotado horas después de publicarse la prueba de concepto - The Hacker News — N-able desconecta su N-central alojado tras la publicación de 33 fallos con exploits
- SecurityWeek — los atacantes van a por los zero-days de N-central mientras N-able acelera los parches
- SOCRadar —
4EverAble2Shellde un vistazo
De la misma serie
- Microsoft explica por fin qué tumbó Microsoft 365 (y no fue un ataque)
- SignDrop: el blindaje de Windows convertido en la llave de SYSTEM
- El perímetro es la puerta: por qué entran por tu firewall y tu VPN
¿Sabes quién puede llegar a la consola que gestiona tus equipos, y qué pasaría si se la quedaran? En MagicBoxDesk lo revisamos contigo: ciberseguridad y puesto de trabajo gestionados. 📍 Alicante y Barcelona · hablemos 30 minutos.