El aparato que compraste para protegerte —el firewall, la VPN, el balanceador— es hoy, estadísticamente, la vía por la que más gente entra. No es una opinión: en un año, la explotación de VPN y dispositivos de borde como punto de entrada se multiplicó casi por ocho, del 3 % al 22 % (Verizon DBIR 2025). Y mientras lees esto, hay más de 51.000 firewalls Cisco con el portal VPN expuesto a internet y un fallo explotándose en activo (CVE-2026-76418, octubre de 2026).
Lo que nadie quiere oír: tu aparato de seguridad es la puerta
Durante años el consejo fue «pon un buen firewall y una VPN y tendrás el perímetro cubierto». El problema es que ese consejo envejeció al revés. Hoy esos aparatos —los dispositivos de borde: lo que se asoma a internet para dejar entrar a tus empleados o filtrar el tráfico— son el objetivo preferido, y por razones que dan para pensar:
- Están expuestos a internet las 24 horas. Tienen que estarlo: para eso sirven.
- No llevan antivirus ni EDR. Son cajas cerradas; no puedes instalarles un agente que vigile. Mandiant lo dice con todas las letras: los atacantes «atacan dispositivos de borde y plataformas que tradicionalmente no tienen detección y respuesta en el endpoint» (M-Trends 2025).
- Casi nadie los actualiza. Un servidor lo parcheas; el firewall «ya funciona», así que se queda años con el mismo firmware.
Súmalo y tienes la tormenta perfecta: un equipo crítico, siempre encendido de cara al mundo, sin ojos dentro y sin parchear. Por eso el exploit es, por quinto año seguido, el vector de entrada número uno en las intrusiones que investiga Mandiant (33 %, por delante de las credenciales robadas, 16 %).
No es un fallo: es un patrón. Cuatro fabricantes, la misma historia
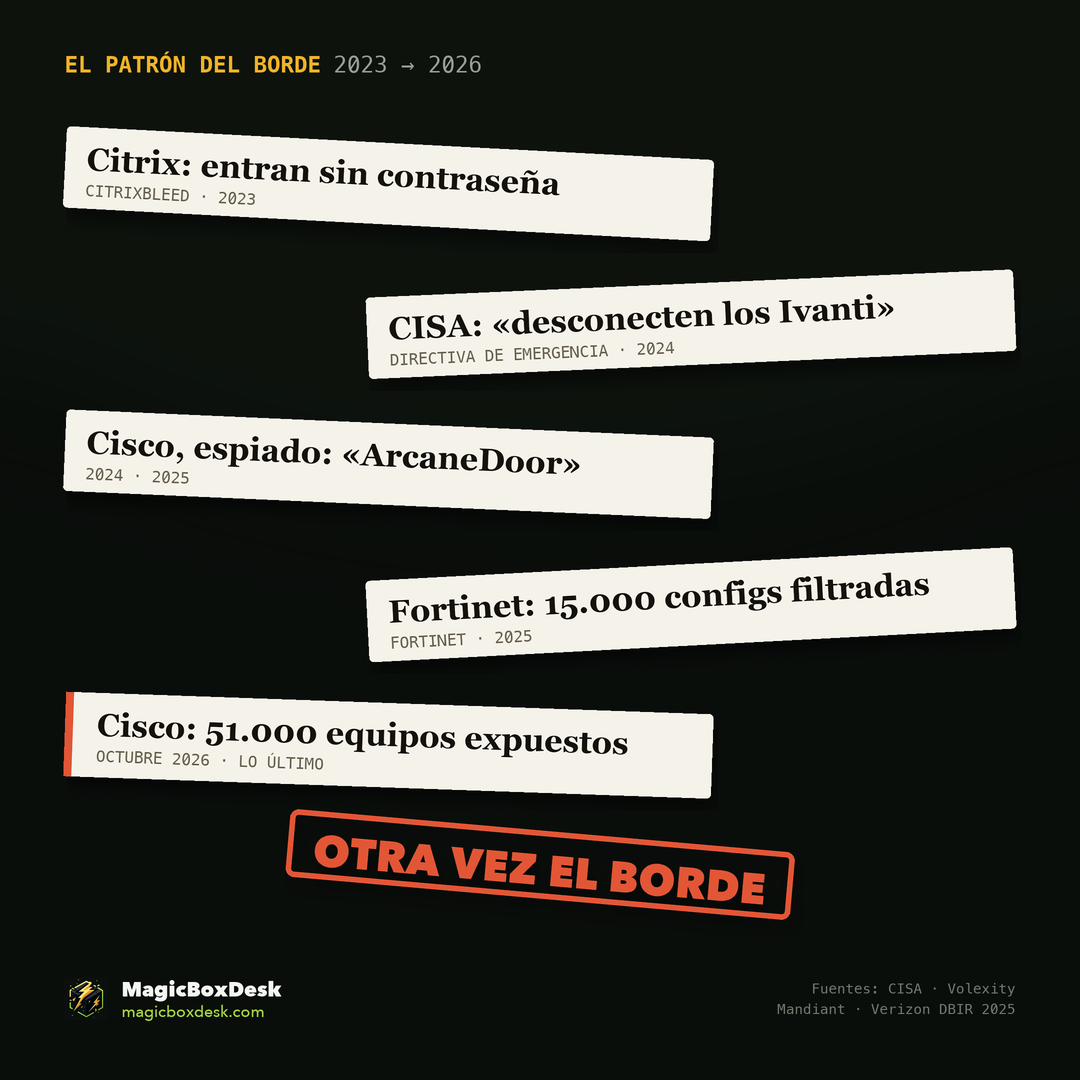
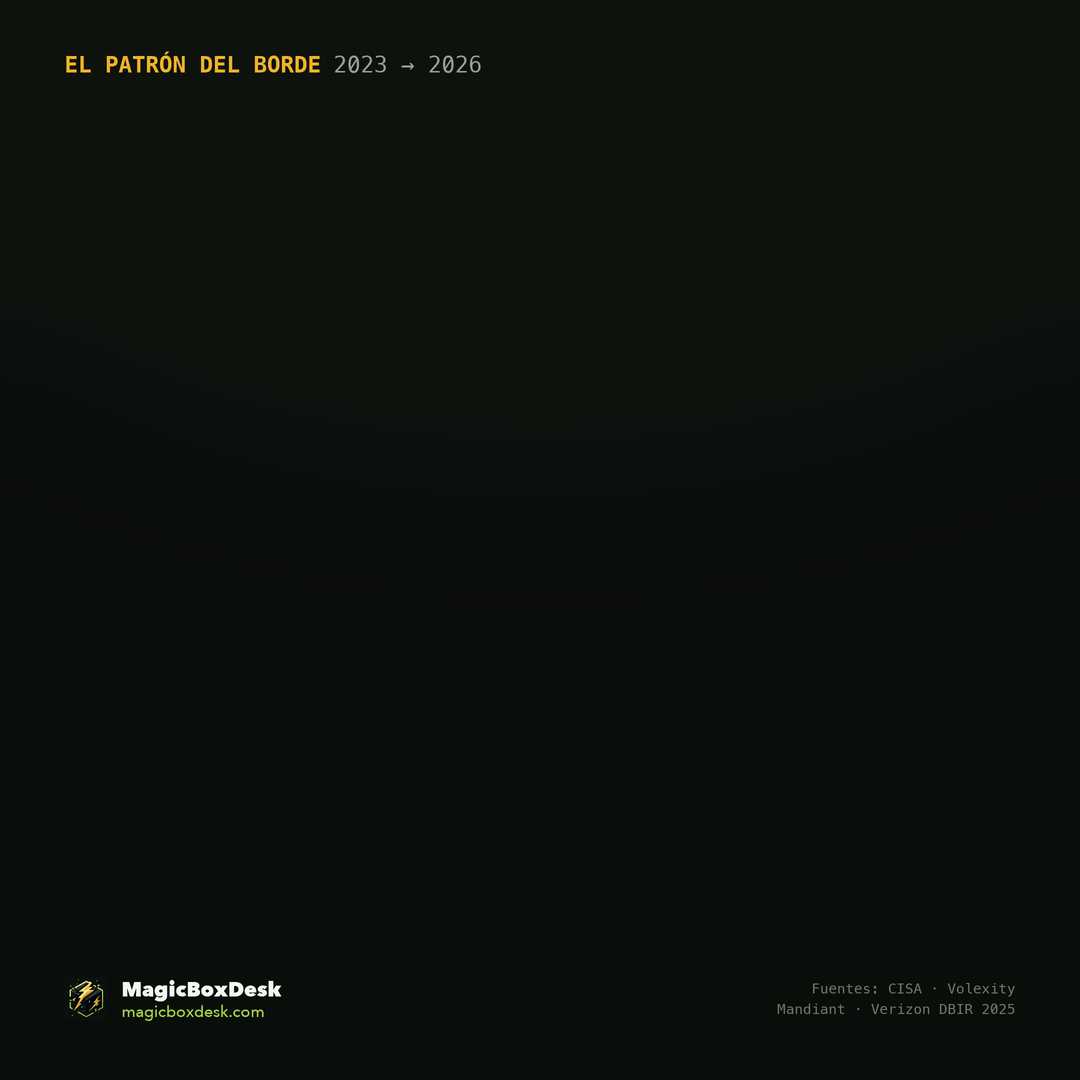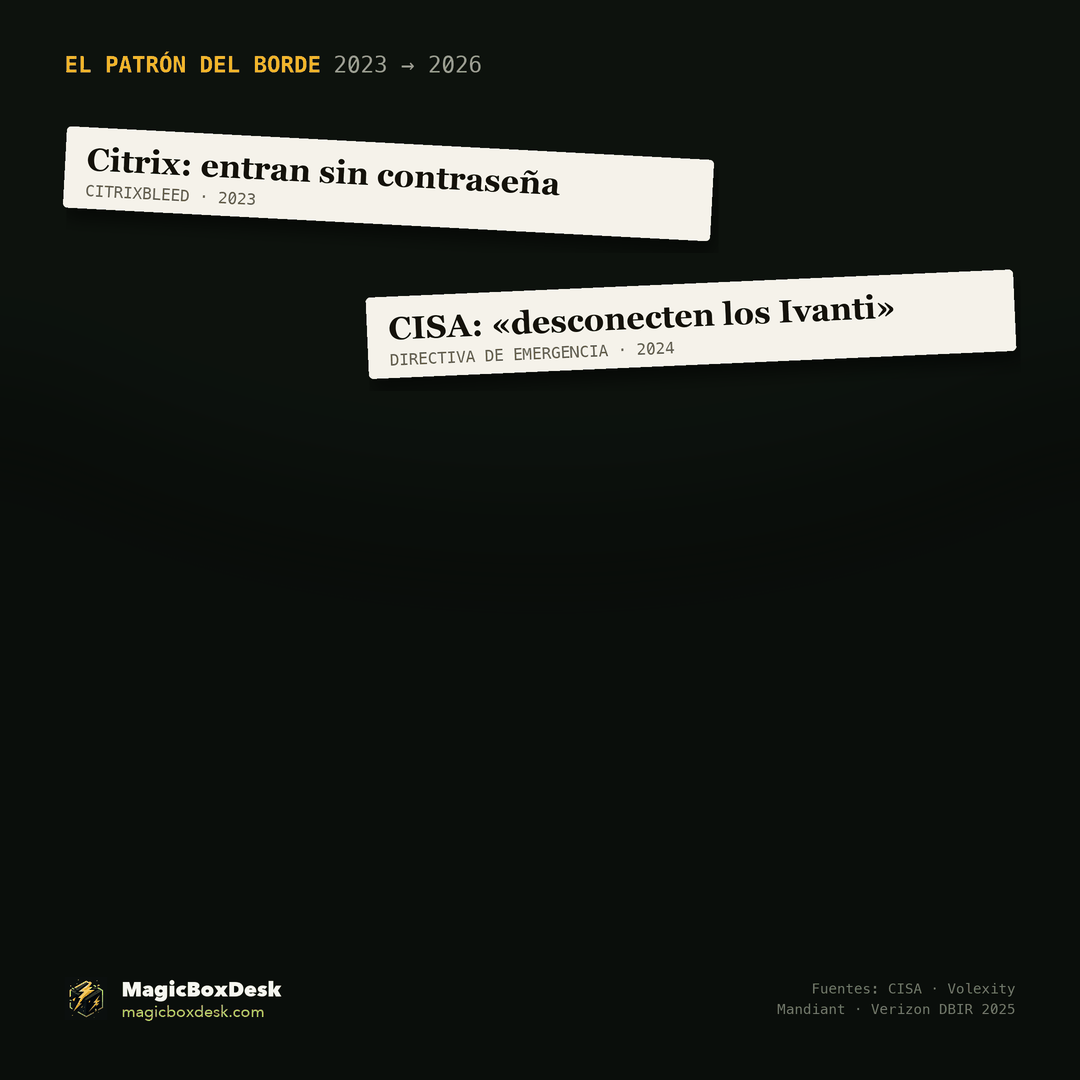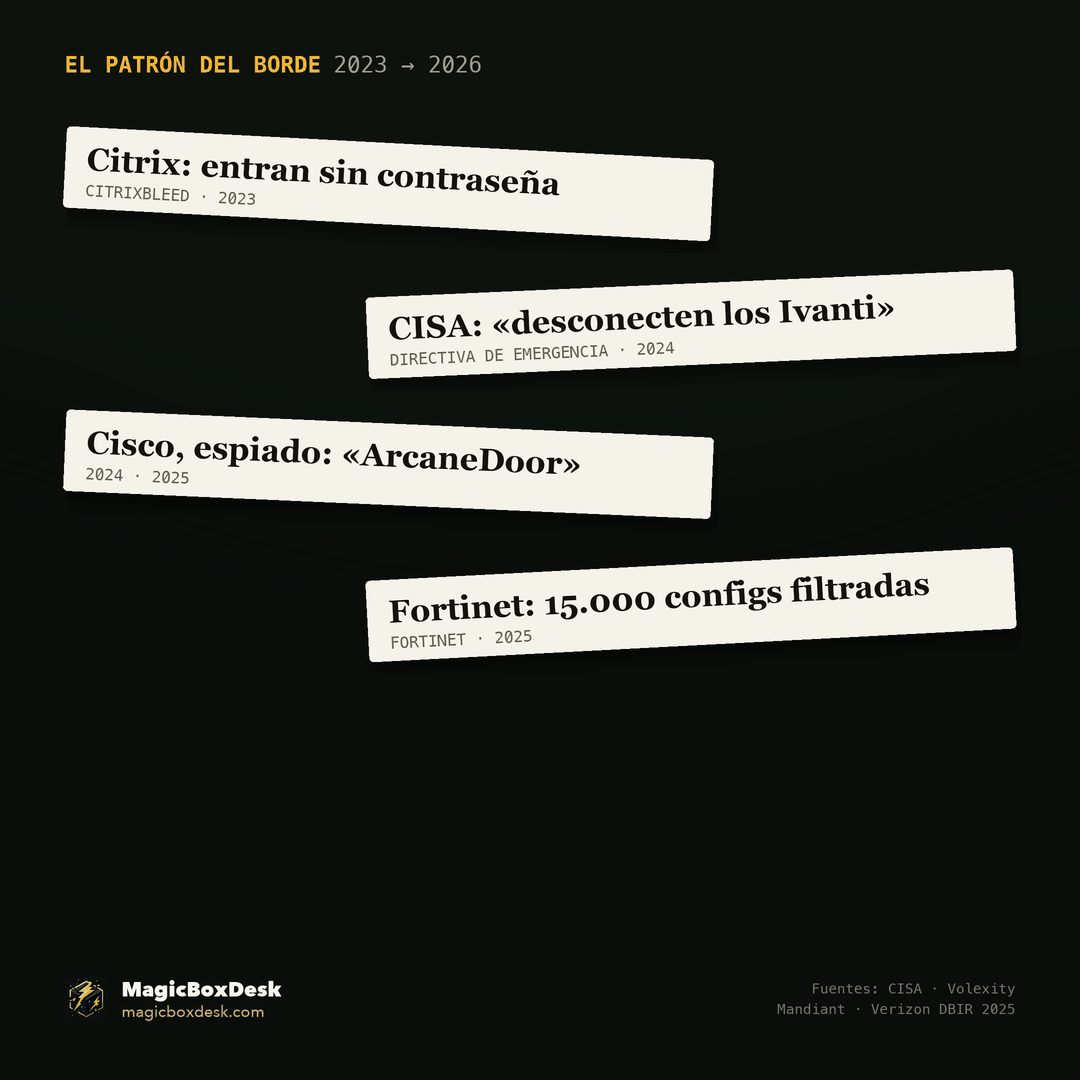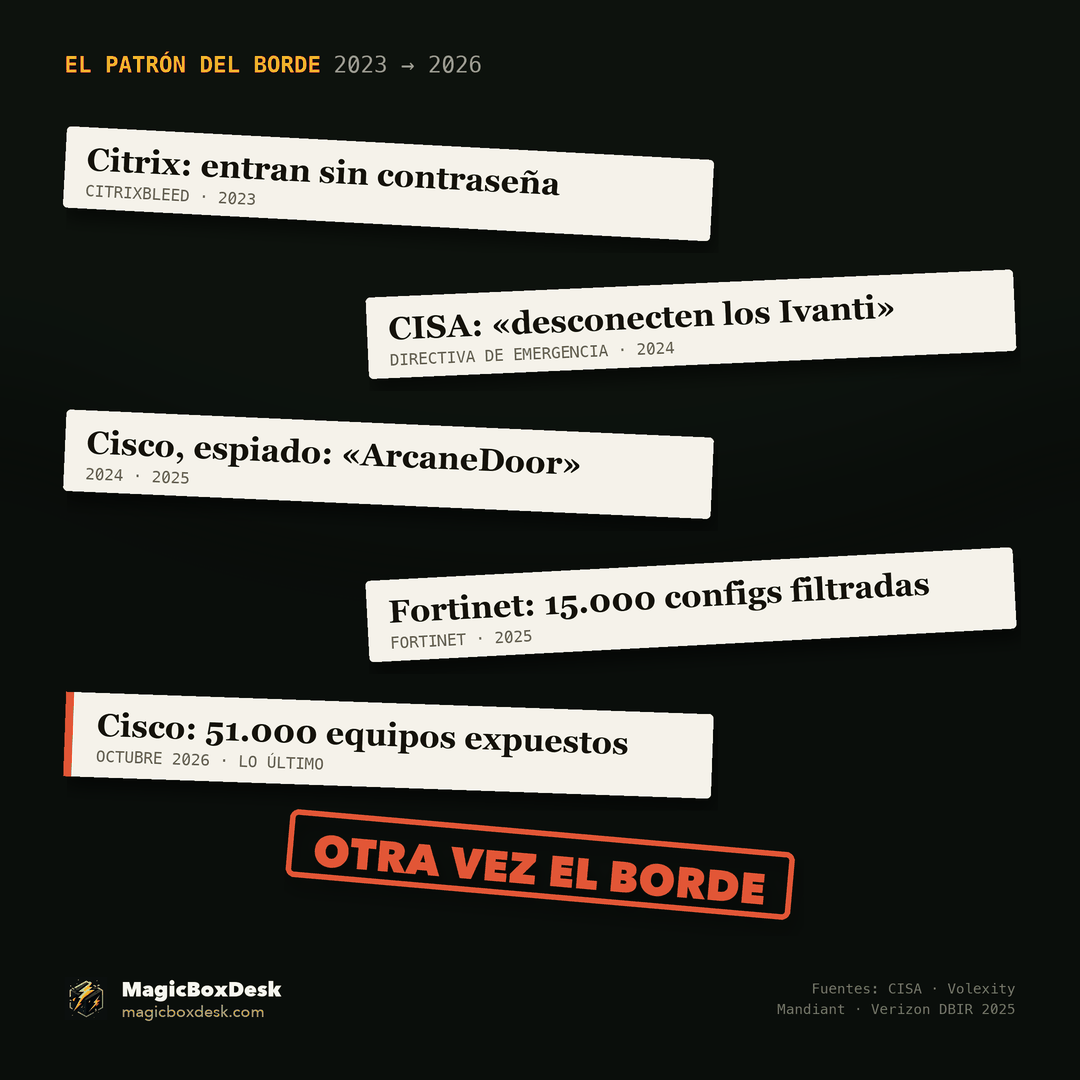
Lo que lo hace de verdad preocupante —y no «un CVE más»— es que se repite fabricante tras fabricante, año tras año. La lista, uno por uno:
Citrix NetScaler — «CitrixBleed»
CVE-2023-4966: el aparato, ante una petición trucada, devuelve trozos de su propia memoria, y en esa memoria viajan tokens de sesión válidos. El atacante los reutiliza y entra saltándose usuario, contraseña y MFA. En el catálogo de explotación activa de CISA (KEV) desde octubre de 2023, LockBit lo usó como acceso inicial (aviso CISA/FBI AA23-325A) en la brecha de Boeing (unos 40 GB filtrados) y, según el Tesoro de EE. UU., en el ataque al banco ICBC. Dos años después llegó CitrixBleed 2 (CVE-2025-5777, el mismo truco en otro endpoint), en KEV desde julio de 2025. Un detalle que dice mucho: ni las propias fuentes se ponen de acuerdo en lo grave que es —el CVSS del primero va de 7,5 (NVD) a 9,4 (Citrix)—.
Ivanti Connect Secure — la VPN que CISA mandó desenchufar
En enero de 2024, dos fallos encadenados (CVE-2023-46805 —salto de autenticación— y CVE-2024-21887 —inyección de comandos—) permitían ejecutar código sin credenciales en la VPN. La cosa fue tan grave que CISA emitió una directiva de emergencia (ED 24-01) ordenando a las agencias federales DESCONECTAR todos los equipos antes del 2 de febrero. Se contaron más de 2.100 appliances comprometidos y unos 16.800 expuestos. Y no fue un susto puntual: en 2025 se repitió con CVE-2025-0282 y CVE-2025-22457 —este último, un fallo que Ivanti despachó al principio como un simple problema de disponibilidad antes de que lo convirtieran en ejecución de código.
Cisco ASA / Firepower — «ArcaneDoor», y la puerta sigue abierta en 2026
En 2024, un actor estatal reventó firewalls Cisco de gobiernos e infraestructura crítica (CVE-2024-20353 y CVE-2024-20359, campaña «ArcaneDoor», con implantes que sobrevivían a los reinicios). En septiembre de 2025 volvió el mismo grupo con dos ceros nuevos (CVE-2025-20333 + CVE-2025-20362), y CISA tuvo que sacar otra directiva de emergencia (ED 25-03). Y en octubre de 2026, lo más fresco: otro zero-day en el portal VPN de ASA (CVE-2026-76418), explotándose en activo, con más de 51.000 equipos expuestos. (Aparte, Cisco tuvo en 2025 un fallo de gravedad máxima, CVSS 10.0, en su consola de gestión de firewalls —CVE-2025-20265—, aunque ese, para ser justos, no consta explotado.)
Fortinet — del fallo de 2022 a la fuga de 15.000 configuraciones
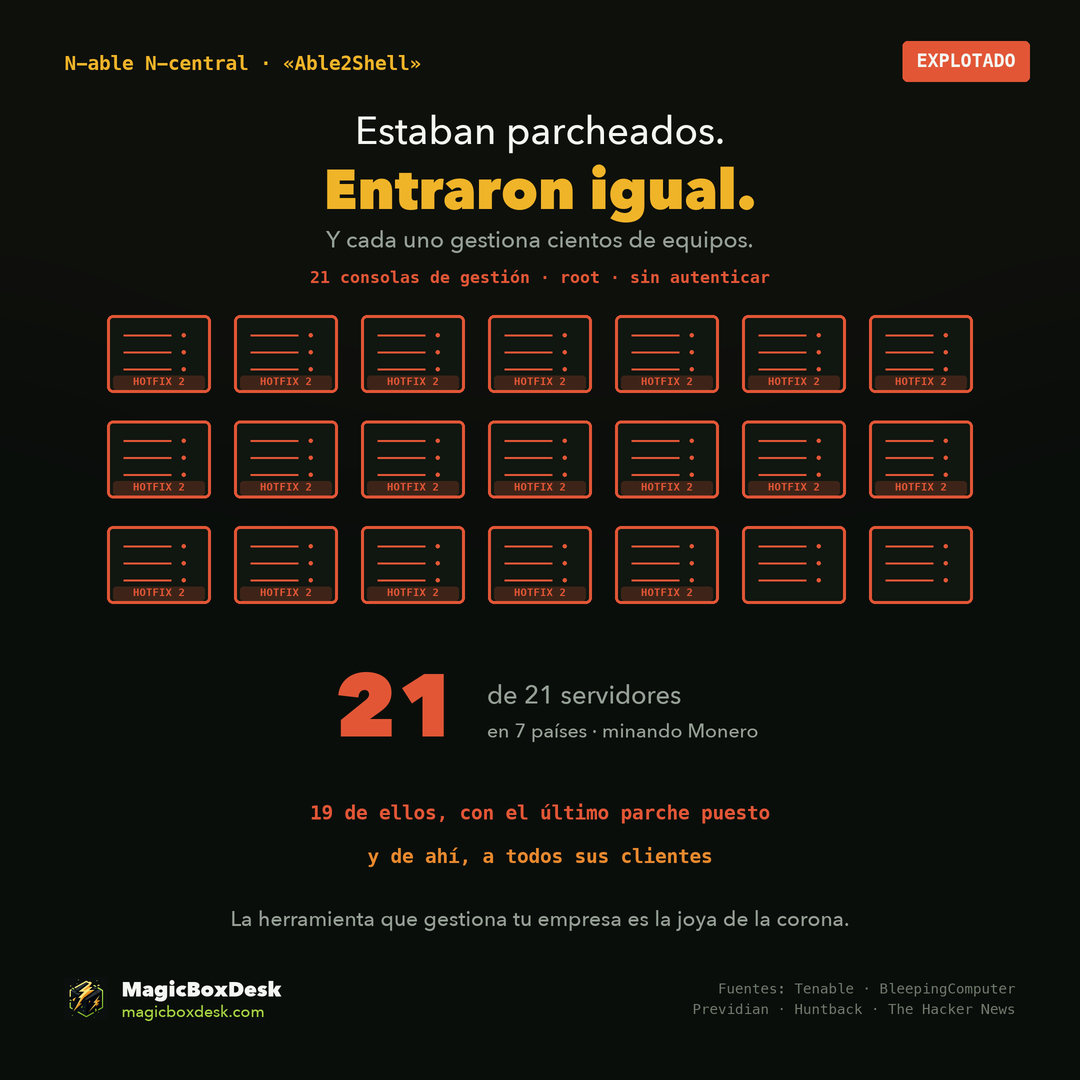
La VPN SSL de FortiGate acumula una racha propia: CVE-2022-42475 y CVE-2024-21762 (ambos, ejecución de código sin autenticar, con unos 150.000 FortiGate expuestos en el momento del segundo). El de 2022 tuvo una cola larga y humillante: en enero de 2025, el grupo Belsen filtró las configuraciones y credenciales de ~15.000 FortiGate robadas en aquella oleada (Censys). Y a la consola que gestiona los FortiGate le tocó también: «FortiJump» (CVE-2024-47575) permitía ejecutar comandos sin ninguna autenticación y robar la configuración de todos los equipos gestionados.
Cuatro marcas distintas. La misma película. Eso no es mala suerte: es el sitio donde se está librando la pelea.
Míralo por dentro
Antes de los consejos, mira cómo funciona uno de estos ataques. Abajo tienes CitrixBleed paso a paso: a la izquierda, lo que piensa el atacante; en el centro, lo que envía; a la derecha, lo que responde el aparato. Pulsa «Corregido» y verás dónde se corta la cadena.
Análisis · cómo entran por el borde
Robar una sesión VPN leyendo la memoria del propio aparato
¿Me afecta? Compruébalo tú
Empieza por tu NetScaler, pero no te quedes ahí: lo que de verdad importa es inventariar TODO tu borde (VPN, firewall, balanceador) y sacar la gestión de internet.
MagicBoxDesk · magicboxdesk.com
El mecanismo que se repite (y por qué el MFA no siempre te salva)
Si te fijas, casi todos estos fallos viven en el servicio que el propio aparato asoma a internet: el portal de la VPN, la interfaz de gestión, el login único. Y casi siempre son una de estas tres familias:
- Fuga de memoria. El aparato devuelve más de lo que debe y, con ello, tokens o credenciales que permiten colarse en una sesión ya iniciada (CitrixBleed). Aquí está el detalle incómodo: el MFA no te protege, porque la sesión robada ya venía autenticada.
- Salto de autenticación. Una ruta alternativa o una firma mal comprobada y el atacante entra como administrador sin credenciales (Ivanti, varios de Fortinet).
- Ejecución de código sin login en el parser del servicio expuesto (Cisco, Fortinet, Ivanti).
Es la misma lección de toda la serie: la seguridad no es un producto que compras, es un estado que mantienes. El aparato más caro, sin parchear y expuesto, es una puerta con un cartel.
Por qué «ya lo parchearé» es la parte más peligrosa
Aquí está el dato que debería quitar el sueño. Según el DBIR 2025, de las vulnerabilidades de borde solo se parchea del todo el 54 %, y con una mediana de 32 días; para los peores casos, el parcheo tardó una media de 209 días. Mientras tanto, la mediana entre que se publica el fallo y empieza la explotación masiva es de cero días: el mismo día.
¿Y los que ni se actualizan? El informe de Sophos trae el ejemplo perfecto: un ataque que empezó por un FortiGate con firmware de julio de 2010, un aparato en fin de soporte desde 2021, encendido y de cara a internet. Esa es la realidad de muchísimas redes: el borde es lo primero que se instala y lo último que se mira.
¿Me afecta? Qué comprobar y qué hacer
No necesitas ser Boeing para que esto te aplique. Si tienes una VPN, un firewall con portal web o un balanceador asomado a internet, tienes borde que vigilar. Por orden:
- Inventaría tu borde. Lista cada aparato expuesto: fabricante, modelo, versión de firmware y si sigue en soporte. Lo que no está en la lista es lo que te revientan.
- Saca la interfaz de gestión de internet. El panel de administración no debería verse desde fuera, nunca. Que se llegue por VPN interna o IP permitida.
- Parchea el borde como si fuera producción crítica —porque lo es—. No esperes a la ventana de mantenimiento del mes que viene: aquí la mediana de explotación es cero días.
- Jubila lo que esté en fin de soporte (EOL). Sin parches no hay defensa posible; solo retirarlo.
- MFA resistente a phishing (claves, no SMS) y revisa las sesiones: con los fallos de fuga de memoria, el segundo factor no basta.
- Guarda y mira los logs del aparato. Como no tiene EDR, su propio registro es tu único testigo. Un pico raro de peticiones al portal o sesiones imposibles es la señal.
La lección que no caduca
El perímetro no desapareció; se mudó al propio aparato que lo defendía. Firewalls y VPN dejaron de ser el muro para ser la puerta, y los atacantes lo saben antes que nosotros. La buena noticia es que esto se gestiona: inventario, parcheo rápido, gestión fuera de internet y retirar lo que ya no tiene arreglo.
Si no sabes cuántos aparatos de borde tienes expuestos, en qué versión están o si alguno lleva años sin tocarse, escríbenos y lo revisamos contigo. Es media hora, y sales sabiendo exactamente por dónde podrían entrar.
Fuentes
Todo lo que se afirma aquí sale de estas fuentes. Si solo vas a abrir una, que sea la primera.
Las cifras (el patrón y la velocidad)
- Verizon DBIR 2025 — el salto del 3 % al 22 % en borde y los tiempos de parcheo · resumen con las cifras de parcheo y «0 días»
- Mandiant M-Trends 2025 — el exploit como vector nº1 y el borde sin EDR
- Sophos Active Adversary Report 2025 — la VPN como origen de compromiso
Citrix NetScaler
- Citrix — aviso CitrixBleed (CTX579459) · CISA — guía CVE-2023-4966 · aviso CISA/FBI AA23-325A (LockBit) · Tenable — CitrixBleed 2 (CVE-2025-5777)
Ivanti Connect Secure
- Volexity — explotación de los zero-days de enero 2024 · CISA — Directiva de Emergencia ED 24-01 · Rapid7 — CVE-2025-0282 · The Hacker News — CVE-2025-22457
Cisco ASA / Firepower
- Cisco Talos — campaña ArcaneDoor · CISA — Directiva de Emergencia ED 25-03 · BleepingComputer — el zero-day de octubre 2026 (CVE-2026-76418)
Fortinet
- Fortinet PSIRT — CVE-2024-21762 (FG-IR-24-015) · Mandiant — explotación de CVE-2022-42475 · Censys — la fuga de ~15.000 configuraciones FortiGate · Tenable — «FortiJump» (CVE-2024-47575)
De la misma serie
- OpenSSH «sshole»: entrar por SSH sin saber la contraseña
- WordPress: cuando actualizar es, justo, lo que te deja entrar
- Node2Shell: el fallo no es de Node, es de Brotli
- Cuatro avisos críticos en ocho días: nginx, el kernel, PHP y Node
Si no sabes cuántos aparatos de borde tienes expuestos ni en qué versión están, en MagicBoxDesk lo revisamos contigo: ciberseguridad y mantenimiento web gestionados. 📍 Alicante y Barcelona · hablemos 30 minutos.