El 21 de octubre de 2026, el proyecto Node.js publicó una actualización de seguridad con diez vulnerabilidades. Cuatro de ellas, de gravedad alta.
Si tu empresa tiene un panel de clientes, una aplicación a medida, un portal interno o una API —cualquier cosa hecha con React, Next.js, Angular o Vue del lado del servidor—, hay un Node ahí debajo. Y lo más probable es que no lo gestiones tú.
🔴 Uno de los diez ya se está explotando. El 27 de octubre entró en el catálogo de vulnerabilidades explotadas de CISA, con fecha límite de corrección el 10 de noviembre. No es un aviso preventivo.
Este artículo responde a lo mismo que el de nginx: cuáles de los diez te afectan de verdad, y cómo averiguarlo — incluida la trampa que hace que el comando obvio no sirva de nada.
Qué es Node y por qué lo tienes aunque no lo hayas pedido
Node.js es lo que permite que el mismo lenguaje del navegador —JavaScript— funcione también en el servidor. Desde que existe, casi todas las aplicaciones web modernas se construyen encima.
Lo importante para ti: Node no lo eliges, viene con la aplicación.
Si encargaste un panel, una tienda a medida o una herramienta interna en los últimos años, es muy probable que esté hecha con Node. Y como vino dentro del proyecto, suele pasar algo muy concreto:
- Se instaló la versión que había el día que se desarrolló.
- Nadie la ha actualizado desde entonces, porque actualizar puede romper la aplicación.
- Nadie recibe los avisos de seguridad, porque no hay un responsable asignado a esa pieza.
Es exactamente la misma historia que PHP2Shell y que nginx: el fallo no está en tu aplicación, está en lo que la ejecuta.
Los dos que de verdad asustan: el candado que no sirve
De los diez, hay dos que merecen pararse, y no son los más técnicos: son los más fáciles de entender.
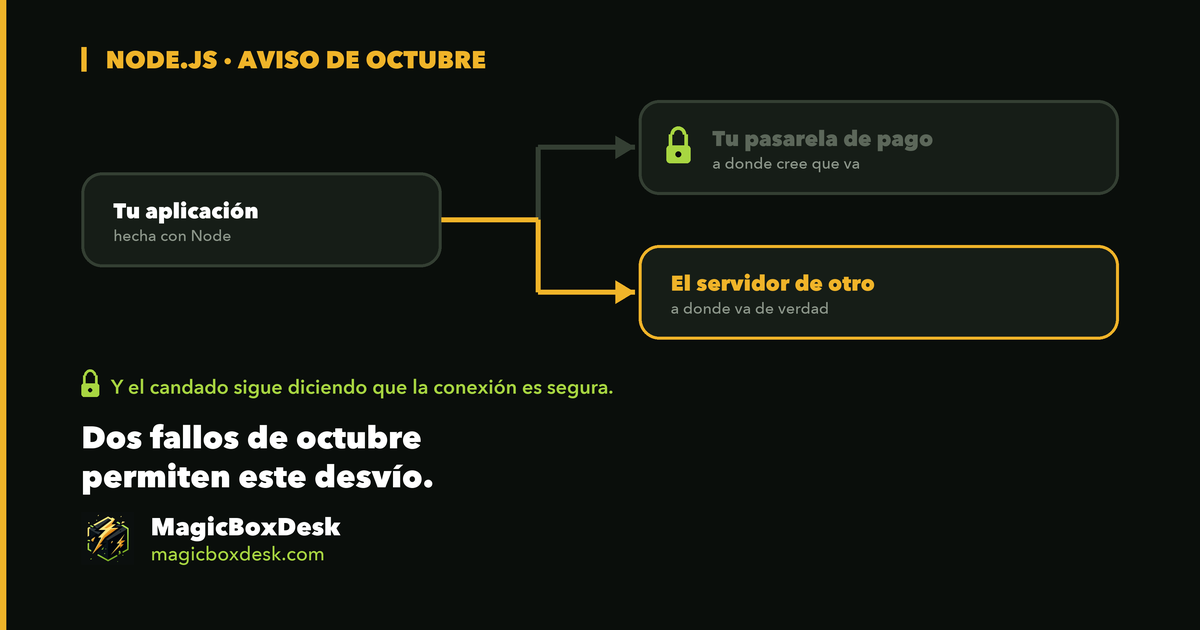
CVE-2026-106069 y CVE-2026-105483 permiten saltarse la comprobación del nombre en el certificado TLS.
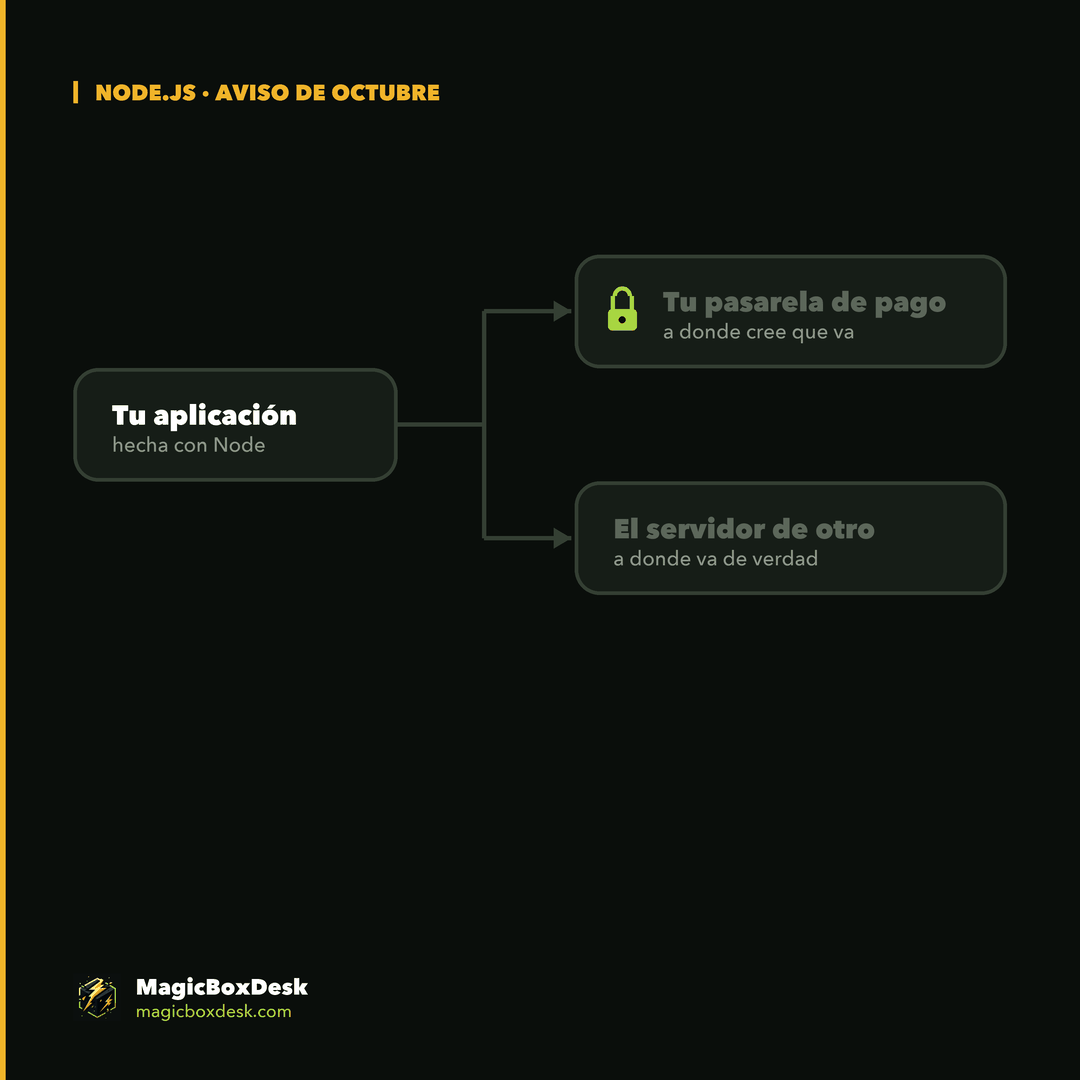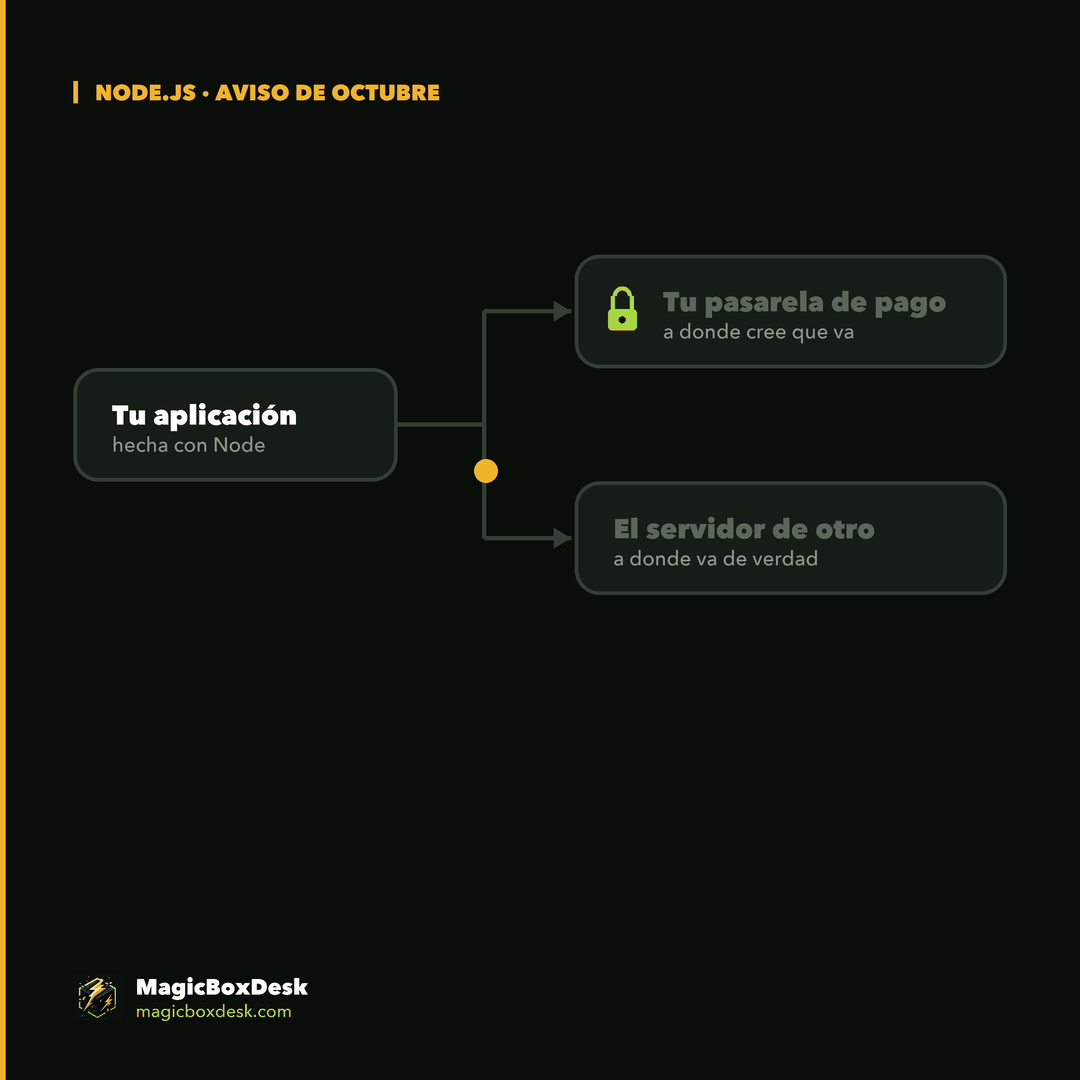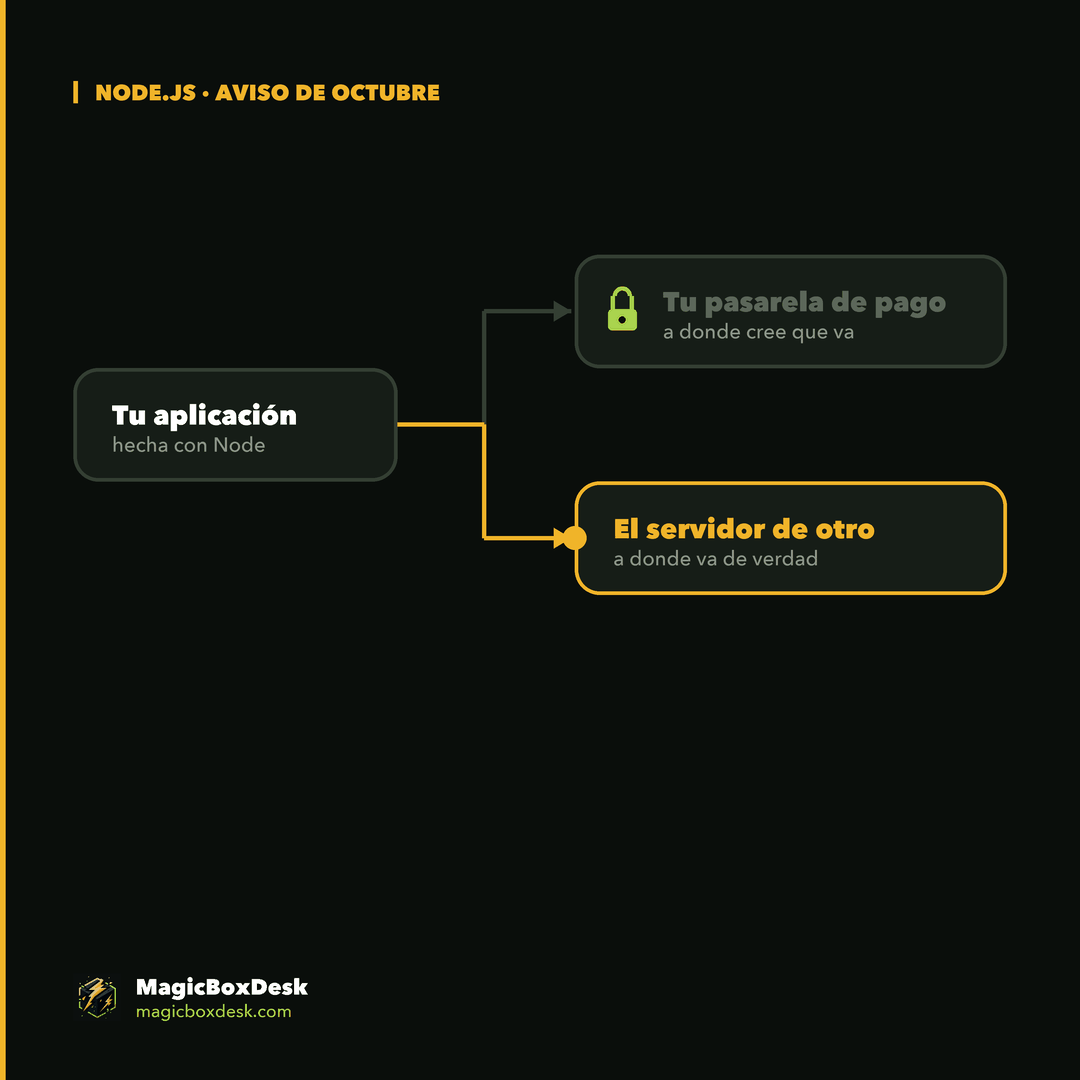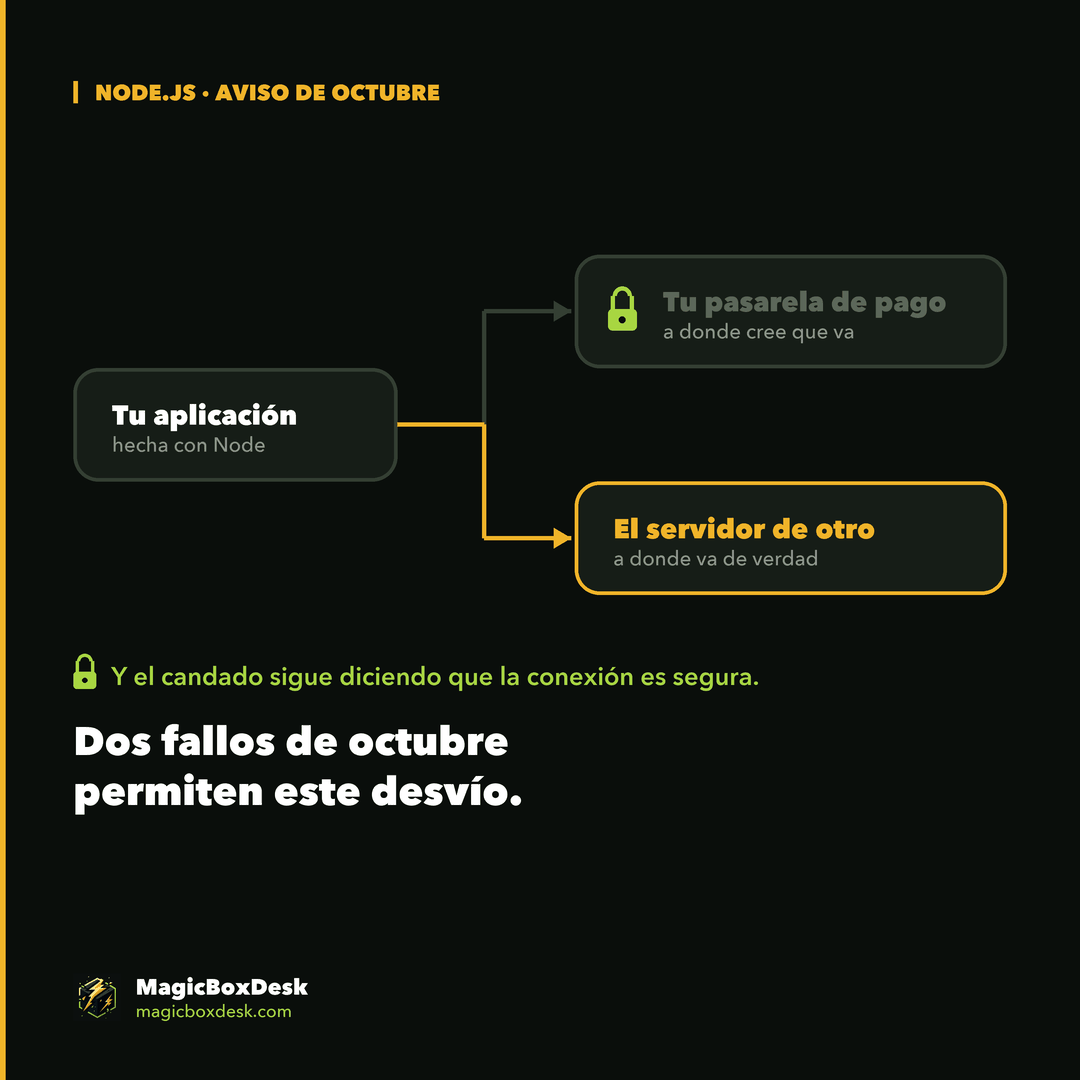
Traducido: cuando tu aplicación se conecta a un sitio por HTTPS, comprueba que el certificado corresponde de verdad a ese sitio. Esa comprobación es el candado. Estos dos fallos permiten engañarla.
¿Y eso qué significa en la práctica? Que tu aplicación puede creer que está hablando con quien dice, y no estarlo. Si lo que hay al otro lado es una pasarela de pago, la API de un banco, tu propio ERP o el servicio de facturación, el problema deja de ser técnico.
🔑 Lo llamativo es cómo se engaña. Uno de los dos funciona escribiendo la dirección IP con dígitos de ancho completo — los caracteres 123 en vez de 123, que parecen iguales y para el ordenador no lo son. El otro, con nombres que resuelven a una IP de forma poco estricta.
No hace falta romper el cifrado. Basta con escribir la dirección de otra manera.
Y uno más, que ya no es teoría
CVE-2026-111497 está en el descompresor Brotli, y permite ejecución remota de código: lo peor que puede permitir un fallo.
Brotli no es una función rara que puedas desactivar: es la compresión que usa prácticamente toda la web moderna para que las páginas pesen menos.
🔴 Y este ya se está explotando. El 27 de octubre, la agencia de ciberseguridad de Estados Unidos lo metió en su catálogo de vulnerabilidades explotadas, que es la lista de fallos con ataques reales confirmados. Y puso fecha límite para corregirlo: el 10 de noviembre de 2026.
Esa lista no recoge fallos preocupantes: recoge los que ya se están usando. Que un CVE entre ahí cambia la conversación — deja de ser «conviene actualizar» y pasa a ser «hay gente aprovechándolo ahora mismo».
El plazo del 10 de noviembre obliga a las agencias federales estadounidenses, no a tu empresa. Pero es una buena referencia de cuánto tiempo considera razonable el organismo que vigila esto.
Los diez, y cuáles importan
| CVE | Gravedad | Qué afecta |
|---|---|---|
| CVE-2026-111497 | Alta | Brotli → ejecución remota de código · 🔴 explotándose, plazo CISA 10-nov |
| CVE-2026-106069 | Alta | TLS → saltarse el nombre del certificado |
| CVE-2026-105483 | Alta | TLS → lo mismo, con dígitos de ancho completo |
| CVE-2026-105482 | Alta | DNS → dns.resolve trunca nombres con carácter nulo |
| CVE-2026-105481 | Media | HTTP Agent → respuesta procesada antes de enviar la petición |
| CVE-2026-106072 | Media | TLS → validación con IPv4 no canónicas |
| CVE-2026-106074 | Media | crypto.randomUUID() → entropía cacheada en snapshots |
| CVE-2026-106070 | Baja | zlib.ZipFile |
| CVE-2026-106071 | Baja | modelo de permisos → --allow-fs-read |
| CVE-2026-106073 | Baja | modelo de permisos → fs.realpathSync |
Corregidos en v26.12.1, v24.22.1 y v22.23.4.
👉 Si solo vas a mirar una cosa, mira que tu versión sea una de esas tres. Los diez se corrigen de una vez.
Cómo saber qué versión tienes
La trampa que hace inútil el comando obvio
node -vEso te da la versión de Node instalada en el servidor. Y en la mayoría de las empresas, esa no es la que usa tu aplicación.
⚠️ Si la aplicación corre en Docker —y casi todas las modernas lo hacen—, tiene su propio Node dentro del contenedor, independiente del servidor. Puedes tener un Node v24 flamante en la máquina y un v18 abandonado ejecutando tu aplicación.
La versión que importa es la de dentro:
docker ps
docker exec <nombre-del-contenedor> node -v
Si no sabes cuál es el contenedor, el primer comando te los lista.
Si no usas Docker
node -vY compara:
| Rama | Versión segura |
|---|---|
| 26.x | v26.12.1 o superior |
| 24.x | v24.22.1 o superior |
| 22.x | v22.23.4 o superior |
🔴 ¿Y si tu versión es más antigua que esas tres ramas? Entonces tienes un problema mayor que estos diez fallos: estás en una versión sin soporte, que no recibe parches de seguridad de ningún tipo. Eso no se arregla actualizando a la siguiente: hay que planificar una migración.
Si la aplicación la hizo un proveedor
No la actualices por tu cuenta. Subir de versión mayor en Node puede romper dependencias y dejar la aplicación sin arrancar. Ve al apartado siguiente.
Qué preguntarle a quien te hizo la aplicación
Esta es la vía corta, y la respuesta te va a decir más que la versión. Copia y pega:
Buenas. El 21 de octubre Node.js publicó una actualización de seguridad con diez vulnerabilidades, cuatro de ellas graves. ¿Podéis confirmarme en qué versión de Node corre nuestra aplicación? Las corregidas son la v26.12.1, la v24.22.1 y la v22.23.4. Si estamos por debajo, ¿qué haría falta para actualizar y cuándo podríais hacerlo?
Tres respuestas y lo que significan:
| Si te dicen… | Significa |
|---|---|
| El número concreto, en un día | Buen proveedor. Alguien mira esto |
| «Está todo actualizado» sin número | Nadie lo ha comprobado |
| «No se puede actualizar sin rehacer la aplicación» | Es una respuesta honesta, y entonces hay que hablar de plazos y de qué hay delante protegiéndola |
Qué hacer si no puedes actualizar
Aquí hay menos margen que con nginx, y conviene ser claro:
- Brotli no se puede desactivar sin romper cosas. Es la compresión estándar.
- Los fallos de TLS afectan a la validación de certificados, que es precisamente lo último que querrías desactivar.
👉 No hay una mitigación limpia. Si tu aplicación en Node está expuesta a internet y no se puede actualizar, lo que necesita es algo delante que filtre —un WAF o un proxy inverso bien configurado— y un plan de actualización con fecha.
Y si el motivo de no poder actualizar es que la aplicación quedó atada a una versión antigua, eso ya no es un problema de seguridad puntual: es deuda técnica con factura pendiente.
Esto no vino solo
Node fue el tercero en ocho días. El 14 de octubre le tocó a nginx —cinco fallos— y el mismo 21 de octubre, a PHP, con dos que puntúan 9,2 sobre 10.
Los tres pilares sobre los que funciona cualquier web, parcheados en una semana.
Y eso destapa la pregunta de verdad: ¿quién mira estas tres cosas en tu empresa? Si la respuesta es que no lo sabes, ese es el problema — los CVE solo son el recordatorio.
Lo que hacemos en MagicBoxDesk
Comprobar una versión de Node son dos minutos. Lo difícil es que alguien los dedique, mes tras mes, a las diez o veinte piezas que tiene tu infraestructura. Y que sepa distinguir las cuatro que te afectan de las seis que no.
- Mantenimiento web — tus versiones al día sin que tengas que estar pendiente
- Ciberseguridad — revisión de lo que tienes expuesto a internet
- SOC gestionado 24/7 — alguien mirando cuando tú no estás
Si solo quieres saber si te afecta, escríbenos y te lo decimos. Mirar una versión es media hora y no te cuesta nada.
📍 Alicante y Barcelona · magicboxdesk.com
Fuentes
- Node.js — Security Releases del 21 de octubre de 2026 — los diez CVE con su gravedad y las versiones corregidas
- Node.js — índice de avisos de seguridad
- Las fichas de cada CVE en NVD, enlazadas en la tabla